مایکروسافت، بروزرسانی های جدیدی برای رفع  132 آسیب‌ پذیری امنیتی جدید، در نرم افزار خود منتشر کرد که شامل 6 آسیب‌ پذیری zero-day است که اکسپلویت شده است. از بین این آسیب پذیری ها، 9 آسیب‌ پذیری بحرانی و 122 آسیب پذیری مهم ارزیابی شده اند. این آسیب پذیری ها، علاوه بر 8 آسیب‌ پذیری است که در پایان ماه گذشته، در Edge browser مبتنی بر Chromium خود وصله کرد.

مایکروسافت، در صورتی یک آسیب پذیری را به عنوان zero-day ارزیابی می کند که بصورت عمومی افشا شود و یا اکسپلویت شود. 6 آسیب پذیری zero-day که بطور فعال اکسپلویت شده اند، شامل این موارد هستند:

CVE-2023-32046- Windows MSHTML Platform Elevation of Privilege Vulnerability

در این آسیب پذیری، مهاجم حقوق کاربری را که برنامه آسیب پذیری را اجرا میکند را بدست می آورد. این آسیب پذیری، توسط مرکز اطلاعات تهدیدات مایکروسافت کشف شده است. مایکروسافت این آسیب پذیری را که با باز کردن یک فایل ساختگی، از طریق ایمیل یا وب-سایت های مخرب اکسپلویت شده بود را برطرف کرده است.

CVE-2023-32049- Windows SmartScreen Security Feature Bypass Vulnerability

مهاجمان از این آسیب پذیری برای جلوگیری از نمایش Open File – Security Warning هنگام دانلود و بازکردن فایل ها از اینترنت اکسپلویت کرده اند. این آسیب پذیری، توسط مرکز اطلاعات تهدیدات مایکروسافت کشف شده است.

CVE-2023-36874-Windows Error Reporting Service Elevation of Privilege Vulnerability

این آسیب پذیری، به مهاجم اجازه میدهد تا حساب ادمین را در دستگاه ویندوز به دست آورند. مهاجم باید به دستگاه مورد نظر دسترسی محلی داشته باشد و با حقوق محدودی که کاربران عادی بطور پیش فرض دارند، باید بتواند پوشه ها و ردیابی عملکرد روی دستگاه ایجاد کند.

 CVE-2023035311 – Microsoft Outlook Security Feature Bypass Vulnerability

این آسیب پذیری، هشدارهای امنیتی را دور می زند و در صفحه پیش نمایش کار می کند. مهاجم با استفاده از این آسیب پذیری، می تواند اعلان امنیتی Microsoft Outlook را دور بزند. مایکروسافت، این آسیب پذیری را رفع کرده است.

CVE-2023-36884- Office and Windows HTML Remote Code Execution Vulnerability

مایکروسافت دستورالعمل‌هایی را در موردMicrosoft Office  و ویندوز zero-day وصله نشده منتشر کرده است که امکان اجرای کد از راه دور را، با استفاده از اسناد Microsoft Office  ایجاد می کند. همچنین، در حال بررسی گزارش های تعدادی از آسیب پذیری های اجرای کد از راه دور است که بر ویندوز و محصولات Office تأثیر می گذارد. مهاجم می تواند، یک سند Microsoft Office  ساخته شده ایجاد کند که اجازه می دهد، کد از راه دور را در زمینه قربانی انجام دهند. با این حال، یک مهاجم باید قربانی را متقاعد کند که فایل مخرب را باز کند.

ADV230001- Malicious use of Microsoft-signed drivers for post-exploitation activity

مایکروسافت اعلام کرده است که درایورهای تایید شده، توسط برنامه توسعه سخت افزار ویندوز مایکروسافت، به طور مخرب اکسپلویت شده اند. در این حملات، مهاجم قبل از استفاده از درایورها، حساب های مدیریتی را بر روی سیستم های در معرض خطر به دست آورده بود. چندین حساب توسعه دهنده، برای مرکز شریک مایکروسافت (MPC) درگیر ارسال درایورهای مخرب، برای به دست آوردن امضای مایکروسافت بوده اند. همه حساب‌های توسعه‌دهنده درگیر، در این حادثه بلافاصله به حالت تعلیق درآمدند.

منبع : thehackernews.com

بیشتر بخوانید

یک شرکت امنیت سایبری رمزگشایی را برای باج افزار آکیرا ( Akira ) منتشر کرده است که راهی برای ده‌ها قربانی که از زمان ظهور این گروه در مارس 2023 با حملات آن درگیر بوده اند، فراهم خواهد کرد

چندین کارشناس به خبرگزاری ریکوردد فیوچر نیوز (Recorded Future News) گفته اند که یک رمزگشا برای این باج افزار، ماه‌ها قبل از اینکه شرکت امنیت سایبری Avast نسخه آن را برای دانلود عمومی تولید و منتشر کند، بی‌ سر و صدا در میان پاسخ‌دهنده‌ها استفاده می‌شده است.

گروه باج‌ افزاری آکیرا، مسئولیت چندین حادثه مهم را به عهده گرفته است؛ از جمله حملات به دولت خلیج ناسائو در تگزاس، دانشگاه بلوفیلد، یک بانک دولتی در آفریقای جنوبی و کارگزار بزرگ فارکس لندن؛ یعنی کپیتال گروپ.

این رمزگشا بر روی نسخه ویندوز این باج افزار کار می کند و آواست می گوید که در حال کار بر روی رمزگشایی است که برای نسخه لینوکس کشف شده در ماه گذشته کار کند.

نسخه لینوکس باج‌ افزار آکیرا مانند نسخه ویندوزی خود کار می‌کند.

به گفته محققان، فایل های رمزگذاری شده دارای پسوند و طرح رمزگذاری یکسانی هستند و رمزگشای فعلی می تواند برای باز کردن قفل فایل های رمزگذاری شده توسط نوع لینوکس نیز استفاده شود.

محققان خاطرنشان می کنند که باج‌ افزار آکیرا شباهت‌های زیادی با باج‌افزار کانتی (Conti) دارد که به گفته آنها ممکن است نشان دهد که نویسندگان بد افزار آکیرا، حداقل از منابع فاش شده کانتی الهام گرفته‌اند.

فایل‌ها و دایرکتوری‌هایی که در طول حملات حذف می‌شوند، یکسان هستند و چندین ویژگی رمزگذاری شبیه به موارد استفاده شده توسط کانتی است.

چندین شرکت امنیتی دیگر در مورد شباهت ها و روابط بین باج افزار کانتی که امروزه از بین رفته است و آکیرا اشاره کرده اند.

آلن لیسکا، کارشناس باج‌افزار ریکوردد فیوچر (Recorded Future) می‌گوید که اگرچه آکیرا تنها از ماه مارس شروع به کار کرده است، اما در حال حاضر بیش از 50 قربانی را به سایت اخاذی خود اضافه کرده است، که نشان می‌دهد به احتمال زیاد آنها یک گروه با تجربه هستند که به استفاده از نوع باج افزار متفاوتی روی آورده‌اند.

او می گوید:

این گروه بیشتر به خاطر سایت نشت خود شناخته شده است، که شبیه ترمینال رایانه ای دهه 80 (متن سبز در پس زمینه سیاه) است.


یکی دیگر از چیزهایی که در مورد آنها جالب است این است که آنها در یادداشت باج خود به همه می گویند که چگونه وارد شبکه قربانیانی شده اند که پولی نمی پردازند.

این گروه هفته گذشته پس از ارسال یک عذرخواهی به دلیل حمله به بانک توسعه دولتی آفریقای جنوبی با ادعای اینکه شخصی بدون اجازه آنها از باج افزار آنها استفاده کرده است، موجی به راه انداخته بود.

بیشتر بخوانید

در این جا چند اشتباه بزرگ را معرفی می‌کنیم که مرتکب شدن آن‌ها می‌تواند شما را در معرض نفوذ هکر ها قرار دهد.

مسلما هیچ‌یک از ما علاقه‌ای به گرفتار شدن در چنگال هکر ها ندارد! با این حال برخی تصمیمات اشتباه باعث می‌شوند راه ورود این افراد به گوشی و اطلاعات شخصی ما باز شود.

گاهی اوقات یک اشتباه کوچک، حتی به‌طور ناخواسته، می‌تواند دروازه ورود هکر ها به گوشی ما باشد. بنابراین لازم است که از انجام برخی از این کارها خودداری کنیم.

در ادامه به معرفی چندین اشتباه که می‌توانند گوشی ما را در معرض حمله هکر ها قرار دهند خواهیم پرداخت. با مرتکب نشدن این اشتباهات می‌توانید امنیت دستگاه خود را به‌طور قابل ملاحظه‌ای افزایش دهید.

استفاده از شبکه‌های وای فای عمومی

بسیاری اوقات، زمانی که در فروشگاه‌ها، رستوران‌ها، کافه‌ها یا هتل‌ها هستیم دو روش برای دسترسی به اینترنت پیش روی ماست. روش اول استفاده از داده موبایل بوده و روش دوم استفاده از شبکه وای فای عمومی است.

طبیعتا همه ما ترجیح می‌دهیم به جای این که حجم اینترنت گرانبهای خود را مصرف کنیم، به اینترنت رایگان این مکان‌های عمومی وصل شویم؛ خصوصا زمانی که مشغول استریم کردن یا کارهای پرمصرفی نظیر آن باشیم.

با این وجود باید بدانید که شبکه‌های عمومی به هیچ عنوان ایمن نبوده و به‌راحتی توسط هکر ها قابل نفوذ هستند. به عنوان مثال، هکر ها به‌سادگی قادرند ارتباط شما از طریق یک شبکه Wi-Fi عمومی را تحت نظر داشته باشند و حتی به اطلاعات کلیدی شما، نظیر مشخصات فردی یا اطلاعات بانکی‌تان هم دسترسی پیدا کنند.

علاوه بر این، هکرها همچنین می‌توانند شبکه وای فای خودشان را بسازند و آن را به‌گونه‌ای نام‌گذاری کنند که شبیه به یک شبکه عمومی به نظر برسد و شما را فریب دهد.

در صورتی که در این تله گرفتار شوید، گمان می‌کنید به یک شبکه رایگان و البته ایمن متصل شده‌اید. با این وجود، هکر سازنده این شبکه تا زمانی که به آن متصل هستید، اطلاعات شما را مشاهده کرده و به آن‌ها دسترسی خواهد داشت.

اگر قصد دارید به یک شبکه وای فای عمومی متصل شوید، سعی کنید از یک وی پی ان استفاده کنید تا مطمئن شوید اطلاعاتتان در هر شرایطی رمزگذاری شده باقی می‌ماند.

البته استفاده از وی پی ان‌های رایگان هم چندان بدون ریسک نیست و می‌تواند شما را در معرض خطرات امنیتی فراوانی قرار دهد.

اسکن نکردن دستگاه به‌طور دائمی

بسیاری از ما در طول روز درگیر کارهای مختلفی شده و روزهای شلوغی را سپری می‌کنیم. بنابراین طبیعی است که برخی کارهای به‌ظاهر بی‌اهمیت‌تر مانند اسکن آنتی ویروس‌ها رفته رفته از برنامه ما حذف می‌شود!

ممکن است گمان کنید اسکن کردن لپ تاپ برای ویروس‌ها و بدافزارها نمی‌تواند کمک چندانی به تامین امنیت آن کند. اما سخت در اشتباه هستید؛ چرا که این کار می‌تواند باعث ارتقای امنیت شما شود.

بدون انجام این اسکن‌های دوره‌ای، ممکن است بدافزارها به حافظه دستگاه شما نفوذ کرده و همان‌جا باقی بمانند.

اگر فکر می‌کنید امکان دارد اسکن کردن دوره‌ای کامپیوتر خود را فراموش کنید، از قابلیت اسکن خودکار که اکثر آنتی ویروس‌ها از آن بهره می‌برند، استفاده کنید. از این طریق، برنامه آنتی ویروس در پس‌زمینه دستگاه شما را اسکن کرده و بدون این که متوجه شوید، ایمنی‌تان را تامین خواهد کرد.

استفاده از وی پی ان یا آنتی ویروس رایگان

هیچیک از ما بدمان نمی‌آید از یک برنامه رایگان استفاده کنیم! با این وجود باید در نظر داشته باشید که برخی نرم افزارها مانند آنتی ویروس‌ها یا وی پی ان‌ها ارزش هزینه‌ای که برایشان پرداخت می‌کنید را دارند.

بیشتر آنتی ویروس‌ها یا وی پی ان‌های شناخته شده بازار محصولاتی پریمیوم بوده و برای ارائه خدمات، مبلغی را به‌صورت ماهیانه یا سالیانه از کاربران دریافت می‌کنند.

به‌طور کلی دو دلیل برای رایگان بودن آنتی ویروس یا وی پی ان وجود دارد. بنابراین اگر یکی از این دو به‌طور رایگان در اختیار کاربران قرار گیرد یا درآمدش را از طریق تبلیغات تامین خواهد کرد و یا از طریق فروش داده کاربران به دیگر سرویس‌ها!

به عنوان مثال، یک اپلیکیشن وی پی ان رایگان معمولا پر از تبلیغات گوناگون است که ضمن آسیب رساندن به تجربه گشت و گذار در اینترنت می‌تواند باعث لو رفتن اطلاعات گوشی شما به هکرها هم شود.

علاوه بر این، با استفاده از سرویس‌های VPN رایگان همچنین اطلاعات مهم موجود روی کامپیوتر خود اعم از مشخصات فردی، تاریخچه مرور در اینترنت و… را در معرض دید ارائه دهنده این سرویس قرار می‌دهید!

از سوی دیگر همچنین باید به این نکته هم توجه کنید که آنتی ویروس‌ها و وی پی ان‌های رایگان عموما قادر نیستند از شما در برابر خطرات سایبری محافظت کنند. به عنوان مثال، این دسته آنتی ویروس‌ها ممکن است قادر به شناسایی برخی بدافزارها نباشند یا وی پی ان مورد استفاده‌تان رمزگذاری ضعیفی داشته باشد!

استفاده از نرم افزارهای قدیمی

همانند اسکن نکردن دائمی گوشی، بسیاری از ما همچنین به دلیل وقت‌گیر بودن فرآیند آپدیت نرم افزارها، معمولا از نسخه‌های قدیمی‌تر استفاده می‌کنیم.

این مساله نیز یکی دیگر از کارهای اشتباه است که می‌تواند باعث نفوذ هکرها به سیستم‌تان شود.

دقت کنید که بروزرسانی‌های اپلیکیشن‌ها صرفا برای افزودن قابلیت‌های اضافی و رفع مشکلات نرم افزاری نیست؛ بلکه در بسیاری مواقع، این بروزرسانی‌ها برخی ایرادات امنیتی را رفع می‌کنند.

این دسته آپدیت ها حفره‌های امنیتی جدید شناسایی شده را می‌بندند تا هکرها نتوانند از طریق آن‌ها به اکانت یا دستگاه شما نفوذ کنند.

بنابراین اگر سیستم عامل یا نرم افزارهای روی کامپیوتر خود را به‌طور پیوسته آپدیت نکنید، شانس گرفتار شدن‌تان در دام هکرها را افزایش می‌دهید.

به همین جهت، دفعه بعدی که تصمیم گرفتید قید آپدیت نرم افزارها یا سیستم عامل خود را بزنید، به خطرات امنیتی که خود را در معرضشان قرار می‌دهید فکر کنید!

باز کردن لینک‌ها یا پیوست‌های ناشناخته

حتما پیش آمده که یک لینک را خیلی سریع و بدون مشاهده جزئیات باز کرده و به یک صفحه ایمن هدایت شده باشید! با این حال در نظر بگیرید که همیشه این‌قدر خوش‌شانس نیستید!

چیزی که شاید ندانید این است که بدافزارها ممکن است از طریق لینک‌ها یا پیوست ایمیل‌ها، رسانه‌های اجتماعی یا موارد این چنینی پخش شده و در کمین دستگاه شما قرار داشته باشند.

همچنین بسیاری لینک‌های با منبع نامشخص هم می‌توانند اطلاعات هویتی و مالی کاربران را به سرقت برده و بعدا از آن‌ها سوء استفاده کنند.

مثلا اگر نام کاربری و رمز عبور حساب بانکی خود را در یکی از وبسایت‌های کلاهبرداری (فیشینگ) وارد کنید، هکر طراح این سایت به‌راحتی می‌تواند نام کاربری و رمز دقیق شما را مشاهده کرده و اکانتتان را هدف قرار دهد.

به همین جهت ضروری است که همواره پیش از باز کردن یک وبسایت یا پیوست، از صحت و ایمنی آن مطمئن شوید.

برای انجام این کار می‌توانید از وبسایت‌های مختلف مخصوص چک کردن سلامت لینک‌ها استفاده کنید یا روش‌های مربوط به شناسایی ایمیل‌های اسپم را فرا بگیرید.

بی‌توجهی به این موارد می‌تواند اشتباه بزرگی باشد و هکرها را در یک قدمی کامپیوتر، گوشی یا تبلت شما قرار دهد.

استفاده از وبسایت‌های HTTP

در گذشته، پروتکل انتقال هایپرتکست (HTTP)، پروتکل استاندارد ارسال داده از طریق اینترنت بود. با این وجود امروزه بسیاری افراد ترجیح می‌دهند از پروتکل امن‌تر HTTPS برای این کار استفاده کنند.

دلیل این امر کاملا واضح است. پروتکل HTTPS داده‌های کاربران را رمزگذاری کرده و امنیت آن‌ها را به‌طور چشمگیری افزایش می‌دهد.

تشخیص استفاده از وبسایت‌های HTTP و HTTPS به‌راحتی از طریق مرورگر اینترنت شما قابل تشخیص است. در صورتی که در کنار نام یک وبسایت، نشان یک قفل بسته را مشاهده کردید، یعنی وبسایت مربوطه امن بوده و از پروتکل HTTPS استفاده می‌کند.

از سوی دیگر، مشاهده یک قفل باز در کنار نام وبسایت به معنی استفاده از پروتکل HTTP و ایمن نبودن آن است.

در صورتی که قصد دارید امنیت خود را حفظ کرده و داده‌های‌تان را به‌صورت رمزگذاری شده نگهداری کنید، همواره سعی کنید از پروتکل HTTPS استفاده کنید.

به اشتراک گذاری فلش درایوها

یکی دیگر از کارهای اشتباه کاربران که می تواند خطرات امنیتی فراوانی در پی داشته و هکرها را به یک قدمی دستگاه آن‌ها بکشاند، استفاده از حافظه‌های فلش اشتراکی بدون توجه به تدابیر امنیتی است.

فلش درایوها تنها محل نگهداری فایل‌های بی‌خطر نیستند و بعضا ممکن است نرم افزارهای مخرب، بدافزارها و یا ویروس‌ها را نیز در خود ذخیره داشته باشند.

به همین جهت هنگام اتصال یک فلش درایو به کامپیوتر خود باید نهایت دقت را داشته باشید. اشتراک گذاری یک فلش درایو با افرادی که نمی‌شناسید و یا استفاده از فلش دیگر افراد می‌تواند خطرات فراوانی برای دستگاه شما داشته باشد.

در این شرایط توصیه می‌شود یا از فلش نو متعلق به خودتان استفاده کنید یا با استفاده از یک برنامه آنتی ویروس بروز، فلش را پیش از این که باز کنید، اسکن نمایید.

عدم استفاده از لایه‌های احراز هویت

احراز هویت دو یا چند عاملی می‌تواند امنیت دستگاه شما و فرآیند ورود به دستگاه را به‌طور قابل توجهی افزایش دهد.

مهم نیست که قصد وارد کردن نام کاربری یا پسورد اینستاگرام خود را دارید یا در صدد ورود به حساب بانکی خود هستید، می‌توانید با استفاده از روش‌های مختلف احراز هویت چند عاملی مانند اپلیکیشن مخصوص احراز هویت ( Authenticator ) یا هر قابلیت دیگر، یک لایه امنیتی به سیستم خود اضافه کرده و دسترسی هکر ها به مشخصاتتان را بسیار سخت‌تر کنید.

منظور از احراز هویت، تایید صحت ورود به یک سایت یا اپلیکیشن از طریق یک برنامه یا سرویس دیگر است. به عنوان مثال اگر قصد داشته باشید از طریق لپ تاپ خود به حساب بانکی‌تان دسترسی پیدا کنید، می‌توانید به کمک روش‌های مختلف احراز هویت، از طریق گوشی هوشمند خود ورودتان را تایید کنید.

همچنین تایید ورود به حساب اینستاگرام از طریق کدی که با ایمیل به شما ارسال شده نیز یکی دیگر از روش‌های احراز هویت است که می‌تواند امنیت شما را به‌طور قابل ملاحظه‌ای افزایش دهد.

این فرآیند تنها چند ثانیه به طول می‌انجامد؛ اما تاثیر فراوانی در حفظ امنیت اکانت شما و جلوگیری از دسترسی هکر ها به اطلاعاتتان خواهد داشت.

دانلود نرم افزارها و فایل‌ها از منابع نامشخص

در بسیاری مواقع نمی‌توانیم برنامه مورد نظرمان را به‌راحتی در اینترنت پیدا کنیم یا نسخه مناسب برای پلتفرم مد نظرمان را دانلود نماییم.

در این شرایط بسیاری از ما به سراغ وبسایت‌های شخصی ثالث می‌رویم که بسیاری از آن‌ها به هیچ وجه امن نبوده و می‌توانند گوشی، لپ تاپ یا تبلت ما را در معرض حمله هکرها قرار دهند.

البته ظاهر اغلب این وبسایت‌ها بسیار عادی به نظر می‌رسد؛ به‌طوری که کاربر هرگز شک نمی‌کند که این سایت ممکن است حاوی فایل‌های آلوده باشد.

با این حال هکر ها با استفاده از این دسته وبسایت‌ها قادرند با انواع و اقسام خطرات امنیتی اعم از بدافزارها، تبلیغات، ویروس‌ها و… امنیت و آرامش شما را هدف گرفته و ضمن مختل کردن تجربه کاربری، انواع و اقسام اطلاعات شما را به سرقت برده و امنیتتان را تهدید کنند.

به همین جهت توصیه می‌کنیم تا جای ممکن به سراغ دانلود نرم افزار از این دسته وبسایت‌ها نرفته و همیشه سعی کنید از فروشگاه‌های معتبر نرم افزاری برای دانلود اپلیکیشن‌های مدنظرتان استفاده کنید.

با دوری از این اشتباه های پرتکرار می‌توانید خطر نفوذ هکر ها به گوشی هوشمند، تبلت یا لپ تاپ خود را به‌طور قابل ملاحظه‌ای کاهش دهید. بنابراین توصیه می‌کنیم تحت هر شرایطی، از هیچ‌یک از موارد گفته شده در این متن غافل نشوید.


منبع : ded9.com

بیشتر بخوانید

یک ارائه‌دهنده اطلاعات تهدید جهانی، Evilcoder را در قالب پروژه‌ای که برای فروش ابزار‌های مخرب برای اجرای آنلاین ماژول‌های HNVC مخرب و حملات باج‌افزار طراحی شده، مطالعه کرده است. علاوه بر این، XWorm RAT در حال توزیع نیز یافت شد.

جزییات کشف بدافزار
تحت این پروژه، یک توسعه‌دهنده بدافزار در حال فروش ابزار‌هایی برای ایجاد بدافزار، مخفی کردن بدافزار‌های موجود، و دور زدن بررسی‌های UAC و همچنین تبلیغ RAT‌های قدرتمند Windows کشف شدند.
توسعه دهنده بدافزار هفت ابزار با قیمتی بین ۳۰ تا ۱۵۰ دلار ارسال کرده است. با این حال، توسعه‌دهنده در وب‌سایت Evilcoder تصریح می‌کند که این ابزار‌ها فقط برای اهداف آموزشی و تست امنیتی طراحی شده‌اند و نه برای هیچ فعالیت دیگری.
محققان نمونه‌های پروژه Evilcoder را تجزیه و تحلیل کردند و چند گونه مختلف از XWorm را شناسایی کردند که از تکنیک‌های پایداری و فرار دفاعی متعدد استفاده می‌کند.

تحلیل تکنیکال
بدافزار XWorm می‌تواند چندین payload مخرب را در نقاط مختلف سیستم ر‌ها کند، ورودی‌های رجیستری را اضافه یا تغییر دهد و دستورات را اجرا کند. پس از اجرا، بدافزار یک ثانیه به خواب رفته و mutexes، ماشین‌های مجازی، اشکال‌زدا‌ها، شبیه‌ساز‌ها، محیط‌های sandbox و Anyrun را بررسی می‌کند. در صورت عدم رعایت هر یک از این شرایط، بدافزار فعالیت خود را خاتمه می‌دهد.
بدافزار XWorm خود را در پوشه راه‌اندازی اولیه نصب می‌کند و یک ورودی وظیفه برنامه‌ریزی شده در پوشه AppData ایجاد می‌کند. بدافزار یک ورودی autorun در رجیستری ایجاد می‌کند تا اطمینان حاصل کند که هر زمان که سیستم مجدداً راه‌اندازی شود به طور خودکار اجرا می‌شود.
پس از ایجاد پایداری، با سرور C2 تماس می‌گیرد. سپس سیستم دامنه C&C از طریق یک رشته جدید از اطلاعات سیستم جدید مطلع می‌شود. این روال Read() را در بر می‌گیرد که دستورات رمزگذاری شده AES را از C&C دریافت می‌کند و قبل از اجرای عملیات لازم آن‌ها را رمزگشایی می‌کند.

قابلیت‌های XWorm
این بدافزار می‌تواند وظایف مختلفی از جمله ثبت کلید ورودی، ضبط صفحه، به‌روزرسانی خودکار، خود تخریبی، اجرای اسکریپت و عملیات باج‌افزار را انجام دهد.
عملیات پوشه فایل که توسط بدافزار انجام می‌شود عبارتند از افزودن و حذف فایل‌ها، پنهان کردن و نمایش فایل‌ها و انتقال فایل‌ها.
علاوه بر این، بدافزار یک حمله محاسبات شبکه مجازی مخفی (HVNC) را راه‌اندازی می‌کند که به آن اجازه می‌دهد یک ماشین راه دور را بدون اطلاع قربانی کنترل کند.

نتیجه‌گیری
توسعه‌دهندگان بدافزار با مسئولیت کم یا بدون مسئولیت می‌توانند برنامه‌های مخرب ایجاد کنند و آن‌ها را در انجمنهای مختلف برای کسب سود مالی بفروشند. عوامل تهدید با ویژگی‌های بسیار تأثیرگذار و خطرناک مانند ماژول‌های باج‌افزار و HVNC برای جذب مشتریان بیشتر ارائه می‌شوند. شما باید سیستمی داشته باشید تا با TTP‌های تهدیدات تازه راه‌اندازی شده یا اگر تکنیک‌های حمله جدیدی توسط گروه‌های مجرم سایبری موجود اتخاذ شده است، خود را در جریان دفاعیات سایبری قرار دهید.

بیشتر بخوانید

تحلیلگران تهدید یک کمپین بدافزار جدید به نام «GO#WEBBFUSCATOR» را مشاهده کرده‌اند که بر‌ایمیل‌های فیشینگ، اسناد مخرب و تصاویر فضایی تلسکوپ جیمز وب برای انتشار بدافزار متکی است.

این بدافزار به زبان Golang  که در بین مجرمان سایبری محبوبیت پیدا کرده، نوشته شده است. زیرا این بدافزار میان پلتفرمی (ویندوز، لینوکس، مک) است و مقاومت بیشتری در برابر مهندسی معکوس و تجزیه و تحلیل را ارائه می‌کند.
در کمپین اخیری که توسط محققان Securonix کشف شد، عامل تهدید، payload‌هایی را که در حال حاضر توسط موتور‌های آنتی ویروس در پلتفرم اسکن VirusTotal به عنوان مخرب علامت‌گذاری نشده‌اند، مستقر می‌کند.

زنجیره آلودگی
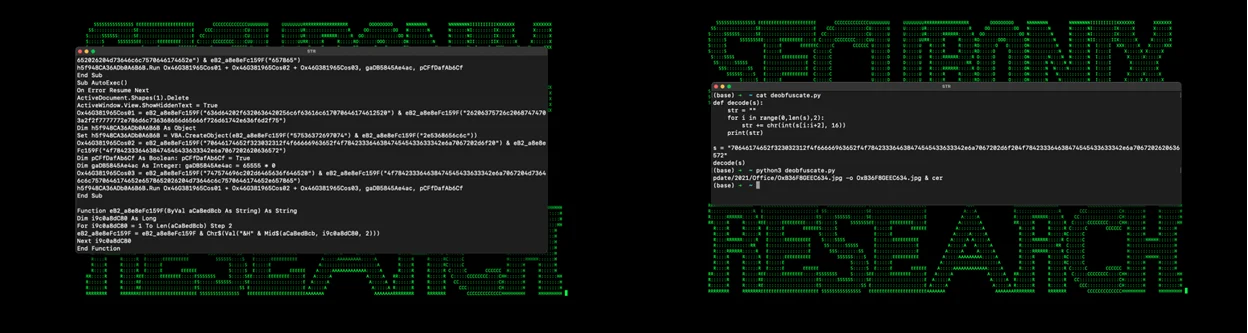
آلودگی با یک‌ ایمیل فیشینگ با یک سند مخرب پیوست شده،”Geos-Rates.docx” شروع می‌شود که یک فایل تمپلیت را دانلود می‌کند.

آن فایل حاوی یک ماکرو VBS مبهم است که در صورت فعال بودن ماکرو‌ها در مجموعه آفیس، به صورت خودکار اجرا می‌شود. سپس کد یک تصویر JPG (“OxB36F8GEEC634.jpg”) را از یک منبع راه دور (“xmlschemeformat[.]com” دانلود می‌کند، آن را با استفاده از certutil. exe به یک فایل اجرایی (“msdllupdate.exe”) رمزگشایی کرده و راه‌اندازی می‌کند.

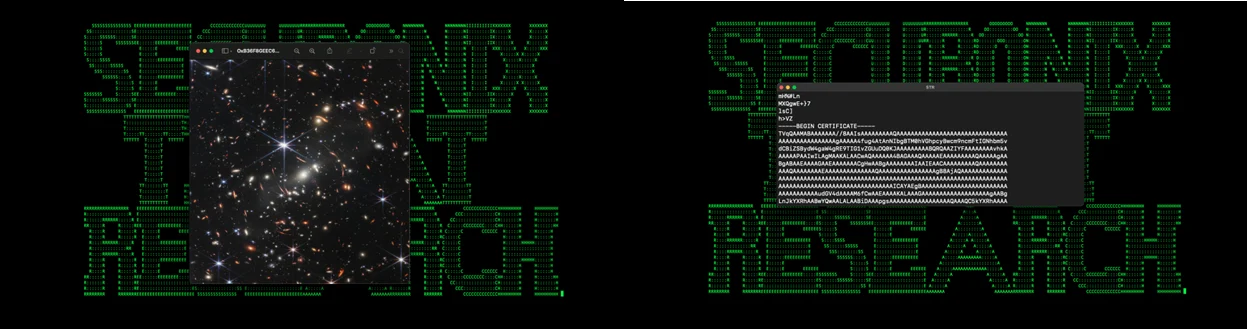
hackers hide malware in james webb telescope

در یک نمایشگر تصویر، JPG. خوشه کهکشانی SMACS 0723 را نشان می‌دهد که توسط ناسا در جولای ۲۰۲۲ منتشر شد.
با این حال، اگر با یک ویرایشگر متن باز شود، تصویر محتوای اضافی را نشان می‌دهد که به‌عنوان یک گواهی ارائه‌شده پنهان شده است، که یک payload با کد Base64 است که به فایل اجرایی مخرب ۶۴ بیتی تبدیل می‌شود.

hackers hide malware in james webb telescope

رشته‌های payload با استفاده از ROT25 بیشتر مبهم می‌شوند، در حالی که باینری از XOR برای مخفی کردن مجموعه‌های Golang از تحلیلگران استفاده می‌کند. علاوه بر این، مجموعه‌ها از تغییر کیس استفاده می‌کنند تا از تشخیص مبتنی بر امضا توسط ابزار‌های امنیتی جلوگیری کنند.

فانکشن‌های بدافزار
بر اساس آنچه از تجزیه و تحلیل بدافزار دینامیک استنباط می‌شود، فایل اجرایی با کپی کردن خود در «%%localappdata%%\\microsoft\\vault» و افزودن کلید رجیستری جدید به ماندگاری دست می‌یابد.
پس از اجرا، بدافزار یک اتصال DNS به سرور command-and-control (C2) برقرار می‌کند و پرس و جو‌های رمزگذاری شده را ارسال می‌کند.
مجموعه Securonix در گزارش توضیح می‌دهد: «پیام‌های رمزگذاری‌شده در سرور C2 خوانده می‌شوند و رمزگذاری نمی‌شوند، بنابراین محتوای اصلی آن آشکار می‌شود. »
“در مورد GO#WEBBFUSCATOR، ارتباط با سرور C2 با استفاده از درخواست‌های TXT-DNS با استفاده از درخواست‌های nslookup به name server کنترل‌شده توسط مهاجم اجرا می‌شود. تمام اطلاعات با استفاده از Base64 کدگذاری شده است.”
سرور C2 ممکن است با تنظیم فواصل زمانی بین درخواست‌های اتصال، تغییر زمان‌بندی nslookup یا ارسال دستوراتی برای اجرا از طریق ابزار cmd.exe به بدافزار پاسخ دهد.
در طول آزمایش، Securonix مشاهده کرد که عامل‌های تهدید در سیستم‌های آزمایشی خود فرمان‌های شمارش دلخواه را اجرا می‌کردند که اولین مرحله شناسایی استاندارد بود.
محققان خاطرنشان می‌کنند که دامنه‌های مورد استفاده برای کمپین اخیراً ثبت شده‌اند و قدیمی‌ترین دامنه متعلق به ۲۹ مه ۲۰۲۲ است.
مجموعه Securonix، مجموعه‌ای از شاخص‌های خطرآفرینی (IoCs) را ارائه کرده است که شامل هر دو شاخص شبکه و مبتنی بر هاست است.

بیشتر بخوانید

یک خانواده باج‌ افزار جدید به نام Luna می‌تواند برای رمزگذاری دستگاه‌های دارای سیستم عامل‌هایی از جمله سیستم‌های ویندوز، لینوکس و ESXi استفاده شود.

باج‌ افزار Luna که توسط محققان امنیتی Kaspersky از طریق یک تبلیغ انجمن باج‌افزار دارک‌وب که توسط سیستم نظارت فعال اطلاعات Darknet Threat این شرکت شناسایی شده است، کشف شد. به نظر می‌رسد که باج‌افزار Luna به‌طور خاص برای استفاده تنها توسط عوامل تهدید روسی‌زبان طراحی شده است.

کسپرسکی گفت: “در این آگهی آمده است که Luna فقط با وابستگان روسی زبان کار می‌کند. همچنین، یادداشت پیش‌نویسی شده باج در داخل باینری حاوی اشتباهات املایی است.

به همین دلیل، ما با اطمینان متوسط ​​فرض می‌کنیم که بازیگران پشت سر لونا به زبان روسی صحبت می‌کنند.

بدافزار Luna (به روسی ماه) باج‌افزار بسیار ساده‌ای است که هنوز در دست توسعه است و با قابلیت‌های محدود بر اساس گزینه‌های کامند لاین موجود است.

با این حال، از یک طرح رمزگذاری نه چندان رایج استفاده می‌کند، که منحنی بیضوی سریع و ایمن X25519 Diffie-Hellman را با استفاده از Curve25519 با الگوریتم رمزگذاری متقارن رمزگذاری پیشرفته (AES) ترکیب می‌کند.

باج‌ افزار کراس پلتفرمی مبتنی بر Rust
گروهی که پشت این باج‌ افزار جدید قرار دارد، این نوع جدید را در Rust توسعه داده و از ماهیت پلتفرم-آگنوستیک آن برای انتقال آن به پلتفرم‌های متعدد با تغییرات بسیار کمی در سورس‌کد استفاده کرده است.

استفاده از یک زبان بین پلتفرمی همچنین باج‌افزار Luna را قادر می‌سازد تا از تلاش‌های تجزیه و تحلیل کد استاتیک خودکار فرار کرده و بگریزد.

محققان افزودند: “هر دو نمونه لینوکس و ESXi با استفاده از کد منبع یکسان با برخی تغییرات جزئی نسبت به نسخه ویندوز کامپایل شده‌اند. بقیه کد‌ها هیچ تغییر قابل توجهی نسبت به نسخه ویندوز ندارند.”

بدافزار Luna همچنین آخرین روند اتخاذ شده توسط باند‌های جرایم سایبری را تأیید می‌کند که باج‌افزار‌های چند پلتفرمی را توسعه می‌دهند که از زبان‌هایی مانند Rust و Golang برای ایجاد بدافزار‌هایی استفاده می‌کنند که قادر به هدف قرار دادن چندین سیستم عامل بدون تغییر اندک هستند.

کسپرسکی می‌گوید با توجه به اینکه این گروه به تازگی کشف شده و فعالیت‌های آن همچنان تحت نظارت است، داده‌های بسیار کمی در مورد اینکه چه قربانیانی با استفاده از باج‌افزار Luna رمزگذاری شده‌اند، وجود دارد.

دیگر خانواده‌های باج‌افزار جدید
بلیپینگ کامپیوتر در این ماه گزارشی درباره Lilith، باج‌افزار مبتنی بر کنسول C/C++ که دستگاه‌های Windows 64 بیتی را هدف قرار می‌دهد، و 0mega، یک عملیات باج‌افزار جدید که شرکت‌ها را از ماه می‌هدف قرار می‌دهد و میلیون‌ها دلار باج می‌خواهد، منتشر کرد.

و همچنین هر دو به سرقت داده‌ها از شبکه‌های قربانیان قبل از رمزگذاری سیستم‌هایشان برای پشتیبانی از حملات اخاذی مضاعف معروف هستند.

بیشتر بخوانید